 TÜRKİYE'NİN EN KAPSAMLI İŞ & İŞLETME VERİ MERKEZİ
Veri Kurtarma Ve Siber Güvenlik Analizi
Başlangıç Rehberi
Bu Sektör Nedir?
Veri kurtarma ve siber güvenlik analizi, dijital varlıkların korunması ve kaybolan kritik bilgilerin geri kazanılması süreçlerini kapsayan yüksek teknoloji odaklı bir sektördür. Bu alan, donanımsal arızalardan kaynaklanan veri kayıplarının giderilmesinin yanı sıra, siber saldırılara karşı proaktif savunma mekanizmaları geliştirilmesini hedefler. Kurumsal süreklilik ve kişisel verilerin gizliliği için vazgeçilmez bir teknik destek hizmeti sunar. Sektör, sürekli güncellenen tehdit ortamına uyum sağlayarak dijital güvenliğin temel taşını oluşturur.
Kimler İçin Uygun?
Hedef kitle, kritik verilerini kaybetme riskiyle karşı karşıya kalan kurumsal şirketler, kamu kurumları ve bireysel kullanıcıları kapsar. Özellikle finans, sağlık ve hukuk gibi veri gizliliğinin hayati önem taşıdığı sektörler ana pazar payını oluşturur. Siber saldırı sonrası adli bilişim desteğine ihtiyaç duyan işletmeler, veri kurtarma hizmetlerinin birincil müşterileridir. Ayrıca, dijital dönüşüm sürecindeki KOBİ'ler ve kişisel verilerini korumak isteyen yüksek profilli bireyler de hedef kitle içerisindedir. Pazar, veri kaybı yaşayan her türlü dijital cihaz kullanıcısını potansiyel müşteri olarak tanımlar.
İş Modeli Nasıl Çalışır?
İş modeli, veri kurtarma hizmetleri için başarı odaklı ücretlendirme ve siber güvenlik danışmanlığı için abonelik tabanlı (SaaS/MSSP) gelir modelleri üzerine kuruludur. Ana faaliyetler; fiziksel disk onarımı, adli bilişim analizi, sızma testleri ve güvenlik açıklarının kapatılmasıdır. Değer önerisi, müşterilerin iş sürekliliğini sağlamak ve veri kaybından kaynaklanan finansal/itibari zararları minimize etmektir. Acil müdahale gerektiren durumlar için premium fiyatlandırma stratejileri uygulanır. Ayrıca, periyodik güvenlik denetimleri ve veri yedekleme çözümleri ile düzenli gelir akışı sağlanır.
Fiziksel Alan İhtiyaçları
Fiziksel alan, yüksek güvenlikli bir laboratuvar ortamı ve müşteri kabul ofisinden oluşmalıdır. Veri kurtarma işlemleri için tozdan arındırılmış, ISO standartlarına uygun 'Clean Room' (temiz oda) altyapısı zorunludur. Konum olarak, teknoloji merkezlerine yakın ve lojistik erişimi kolay, güvenlikli plazalar tercih edilmelidir. Minimum 100-150 metrekarelik bir alan, hem teknik laboratuvar hem de idari ofis ihtiyaçlarını karşılamak için yeterlidir. Alanın, siber güvenlik operasyonları için izole edilmiş bir sunucu odasına ve yüksek güvenlikli veri depolama alanlarına sahip olması gerekir.
Personel İhtiyaçları
Kadro, veri kurtarma uzmanları, adli bilişim analistleri ve siber güvenlik mühendislerinden oluşmalıdır. Donanım arızalarına müdahale edecek teknik personelin mikro-lehimleme ve disk mekaniği konusunda uzman olması şarttır. Siber güvenlik tarafında ise ağ güvenliği, sızma testleri ve tehdit avcılığı konularında sertifikalı (CEH, CISSP vb.) uzmanlar görev almalıdır. Müşteri ilişkilerini yönetecek, teknik detayları sadeleştirebilecek bir proje yöneticisi kadronun verimliliğini artırır. Ayrıca, veri gizliliği ve etik kurallara tam uyum sağlayacak, yüksek güvenlik bilincine sahip bir personel yapısı esastır.
Başlangıç İpuçları
Temiz Oda (Clean Room) Yatırımı
Fiziksel veri kurtarma işlemleri için ISO standartlarında tozsuz ortam (Class 100) kurmak, donanım müdahalelerinde başarı oranınızı ve profesyonel imajınızı doğrudan artırır.
Adli Bilişim Sertifikasyonu
Sadece teknik bilgi yetmez; CHFI veya benzeri adli bilişim sertifikaları alarak mahkemelerde bilirkişi olarak kabul edilebilir raporlar sunma yetkinliği kazanın.
Veri Gizliliği Protokolleri
Müşteri verilerinin güvenliği için KVKK uyumlu, şifrelenmiş izole ağlar ve fiziksel erişim kontrollü depolama alanları oluşturun.
Donanım Envanteri
PC-3000 gibi endüstri standardı veri kurtarma cihazlarına yatırım yaparak, piyasadaki yazılımsal çözümlerin ötesine geçen donanımsal müdahale kapasitesi geliştirin.
Siber Güvenlik Denetim Araçları
Penetrasyon testleri için Kali Linux tabanlı araç setlerinin yanı sıra, kurumsal düzeyde zafiyet tarama yazılımları (Nessus, OpenVAS) ile hizmet portföyünüzü genişletin.
Acil Müdahale Ekibi
Fidye yazılımı (ransomware) saldırılarına karşı 7/24 hazır bir müdahale ekibi kurarak, işletmelerin en kritik anlarında çözüm ortağı olun.
Yedekleme Stratejisi Danışmanlığı
Sadece veri kurtarmakla kalmayın, müşterilerinize 3-2-1 yedekleme kuralını uygulatan danışmanlık paketleri satarak düzenli gelir modeli oluşturun.
Gizlilik Sözleşmeleri (NDA)
Müşterilerle çalışmaya başlamadan önce hukuki geçerliliği olan, veri gizliliğini garanti altına alan kapsamlı gizlilik sözleşmeleri imzalayın.
Fiyatlandırma Modeli
Veri kurtarma işlemlerinde 'başarı bazlı' (no data, no fee) fiyatlandırma modeli uygulayarak müşteri güvenini kazanın.
Siber Tehdit İstihbaratı
Sektörel siber saldırı trendlerini takip eden bültenlere abone olun ve müşterilerinizi güncel tehditlere karşı proaktif olarak uyarın.
Laboratuvar Güvenliği
İş yerinizde 7/24 kayıt yapan kamera sistemleri ve biyometrik giriş kontrolleri kullanarak müşterilerinize verilerinin güvende olduğu güvenini verin.
İmha Hizmetleri
Kurtarılamayan veya imha edilmesi gereken veriler için sertifikalı disk parçalama (shredding) hizmeti sunarak uçtan uca veri güvenliği sağlayın.
Bulut Güvenliği Analizi
Müşterilerinizin bulut altyapılarındaki (AWS, Azure, Google Cloud) yanlış yapılandırmaları tespit eden denetim hizmetleri geliştirin.
Eğitim ve Farkındalık
Kurumsal müşterilerinize yönelik 'Oltalama (Phishing) Farkındalık Eğitimleri' düzenleyerek siber güvenlik hizmetlerinizi tamamlayıcı bir gelir kapısı oluşturun.
Referans ve Vaka Analizi
İzin aldığınız anonimleştirilmiş vaka analizlerini blogunuzda paylaşarak teknik uzmanlığınızı kanıtlayın ve SEO trafiğinizi artırın.
Mesleki Bilgi ve Referans Merkezi
Sektörel mesleki standartlar, parametreler ve referans rehberleri.
Adli Bilişim
Dijital Delil Alımında Write Blocker ve Hash Doğrulama Prosedürü
Fiziksel depolama medyasından adli imaj alınmadan önce cihazın seri numarası, kapasitesi, bağlantı türü ve mevcut fiziksel durumu kayıt altına alınır. Orijinal medya mümkünse donanımsal Write Blocker üzerinden bağlanmalı ve inceleme sistemi tarafından yazma işlemi gerçekleştirilemediği doğrulanmalıdır. İmaj alma sırasında kullanılan yöntem, araç sürümü, başlangıç ve bitiş zamanı ile okuma hataları vaka kaydına işlenir. Kaynak medya üzerinde onarım, dosya sistemi düzeltmesi veya veri yazılması yapılmamalıdır. Fiziksel imaj tamamlandığında imaj dosyası için SHA-256 gibi güçlü bir Hash Değeri hesaplanır ve vaka kayıtlarına eklenir. İmajın farklı bir ortama kopyalanması veya analiz laboratuvarına aktarılması sonrasında Hash Değeri yeniden hesaplanarak eşleşme kontrol edilir. Okuma hataları bulunan medyalarda hatalı sektörlerin adresleri ayrıca raporlanmalı; mümkünse sorunlu bölgeler tekrar tekrar zorlanmadan, elde edilen kopyanın bütünlüğü korunarak çalışma imajı üzerinden analiz sürdürülmelidir.
Veri Kurtarma Süre ve Kapasite Hesaplayıcı
Disk kapasitesi, ekip kaynakları ve işlem yoğunluğuna göre veri kurtarma operasyon süresini planlar.
| Kaynak Anahtarı | Kaynak Adı | Miktar/Adet | Kapasite Modu | İşlem Süresi (Dk) | Birim Kapasite (Adet/Sa) | Throughput Kısıtı mı? |
|---|
Hesaplanan Sonuçlar
Siber Olay Müdahale Karar Analizi
Siber olay türü, etki seviyesi ve kaynak durumuna göre müdahale öncelikleri önerir.
Hesaplanan Sonuçlar
Disk ve Yedekleme Kapasite Oranlama
Mevcut veri miktarına göre yedekleme alanı, genişleme ve depolama ihtiyacını hesaplar.
Hesaplanan Sonuçlar
Adli Bilişim Rapor Güvenli Alan Hesaplayıcı
Dijital inceleme raporları ve kanıt dokümanlarında güvenli yerleşim alanlarını hesaplar.
Hesaplanan Sonuçlar
Siber Güvenlik Rapor Okunabilirlik Simülatörü
Güvenlik analiz raporları, log çıktıları ve teknik belgelerin okunabilirliğini analiz eder.
Hesaplanan Sonuçlar
Log Analiz Veri Dağılım Planı
Büyük log veri kümelerinde analiz, depolama ve işleme aşamalarının kaynak dağılımını planlar.
| Bileşen Anahtarı | Bileşen Adı | Baz Miktar | Sabit mi? | Sabit Değer |
|---|
Hesaplanan Sonuçlar
Siber Analiz Dosya Format Boyutlandırma
Dijital inceleme çıktılarının farklı rapor ve arşiv formatlarına uygun boyut dönüşümünü hesaplar.
Hesaplanan Sonuçlar
Standart Operasyonel İş Akışları
Sektör standartlarına uygun iş akış ve süreç adımları.
Vaka Bilgilerinin Alınması
Müşteriden olayın ne zaman başladığı, hangi cihaz veya sistemin etkilendiği, verilerin önem derecesi ve daha önce yapılan müdahaleler alınır. Cihazın tekrar çalıştırılıp çalıştırılmadığı, formatlama veya dosya sistemi onarımı uygulanıp uygulanmadığı özellikle kaydedilir.
Fiziksel Durum ve Delil Kontrolü
Cihazın seri numarası, kapasitesi, bağlantı tipi, fiziksel hasarları ve teslim alma durumu fotoğraflanarak kayıt altına alınır. Adli bilişim niteliği taşıyan vakalarda cihazın mevcut durumu korunur, teslim eden kişi ve teslim alan personel bilgileri ile tarih ve saat kaydedilir.
Kurtarma veya Adli İnceleme Yönteminin Belirlenmesi
Medyanın fiziksel ve mantıksal durumuna göre standart veri kurtarma, fiziksel imaj alma, File Carving, RAID analizi veya adli inceleme yöntemi belirlenir. Fiziksel arıza şüphesi bulunan medyalarda gereksiz açma, enerji verme veya dosya sistemi onarımı gibi işlemlerden kaçınılır.
Operasyonel Kontrol Listeleri
Günlük rutinleri tarayıcınızda saklanacak şekilde takip edin.
Günlük Vaka Kabul ve Durum Takibi
%0Adli İmaj Alma Kalite Kontrolü
%0Depolama Medyası Sağlık Kontrolü
%0RAID ve NAS Vaka Ön İncelemesi
%0Siber Olay Delil Koruma Kontrolü
%0Günlük Timeline Analysis Kontrolü
%0E-Posta ve Kimlik Avı Olayı İnceleme Kontrolü
%0Haftalık Laboratuvar Ekipmanı Kontrolü
%0Haftalık Siber Güvenlik Hizmet Kalitesi Kontrolü
%0Haftalık Veri Kurtarma Pazarlama Takibi
%0Sorun / Çözüm Kütüphanesi
Veri Kurtarma Ve Siber Güvenlik Analizi sektöründe karşılaşılabilecek teknik ve operasyonel sorunlar için çözüm ve teşhis rehberi.
Hard Disk (HDD) Kafa Vurması (Head Crash) Sonrasında Plaka Yüzeyinde Çizilme ve Okunamazlık
Darbe veya mekanik arıza nedeniyle okuma/yazma kafalarının plaka yüzeyine doğrudan temas ederek manyetik tabakayı kazıması.
Temiz odada (Cleanroom Class 100 / ISO 5) disk kapağı açılarak mikroskop altında plaka yüzeyindeki çizik derinliği ve mıknatıs kalıntıları incelenir.
Çizilen alanlar hariç tutularak uyumlu kafa değişimi (head swap) yapılır, özel imaj cihazları (PC-3000) ile bad sector atlanarak sağlam sektörler klonlanır.
Adli İncelemede (Forensic Acquisition) Bit-Stream Klonlama Sırasında I/O Okuma Hataları
Şüpheli diskte fiziksel bad sector'lerin bulunması nedeniyle imaj alma yazılımının (EnCase / FTK Imager) takılması ve adli bütünlüğün (hash) bozulma riski.
Sürücü log dosyaları incelenerek hata veren LBA (Logical Block Address) aralıkları tespit edilir ve donanımsal yazma koruması (write blocker) kontrol edilir.
Donanımsal yazma koruyucu arkasına bağlanan disk, okunamayan sektörleri sıfır (0x00) veya atlama parametreleriyle (skip) imajlayan profesyonel cihazlarla klonlanır, MD5/SHA-256 hash değerleri doğrulanır.
Ransomware (Fidye Yazılımı) Enfekte Edilmiş Sunucuda Volatile Bellek (RAM) İncelemesinde Kriptografik Anahtar Kaybı
Zararlı yazılımın bellekte (RAM dump) bıraktığı şifreleme anahtarının (encryption key) sistem yeniden başlatıldığı (reboot) için silinmesi.
Volatility framework kullanılarak bellek imajındaki çalışan süreçler (processes) ve DLL enjeksiyonları taranır.
Sistem yeniden başlatılmadan önce canlı bellek imajı (RAM capture) alınmalıydı; anahtar silindiyse bilinen fidye yazılımı türevleri için (NoMoreRansom veritabanı) açık kaynaklı decryptor araçları veya vektör analizleri denenir.
RAID 5 Array'inde Çoklu Disk Arızası Sonrasında Mantıksal Veri Kaybı
Birinci disk arızalandıktan sonra yeniden oluşturma (rebuilding) sürecinde ikinci bir diskin daha bad sector nedeniyle çökmesi ve parite verisinin bozulması.
Disklerin SMART verileri, hata logları incelenir ve RAID controller konfigürasyon parametreleri (strip size, block order) analiz edilir.
Tüm diskler ayrı ayrı sektörel olarak klonlanır, sanal RAID ortamında (Virtual RAID Recovery) parite hesap algoritmaları manuel simüle edilerek veri bütünlüğü yeniden oluşturulur.
Gelişmiş Kalıcı Tehdit (APT) Vakalarında Tersine Mühendislik Sırasında Anti-Analysis (Anti-Debugging) Engeline Takılma
Zararlı yazılımın sanal ortamı (sandbox) veya hata ayıklayıcıyı (debugger) tespit ederek kendini gizlemesi veya farklı davranış sergilemesi.
x64dbg veya IDA Pro ile analiz sırasında API çağrılarında (IsDebuggerPresent vb.) programın sonlanma (crash/exit) durumları izlenir.
Gizli API çağrıları ve debugger bypass pluginleri (ScyllaHide) kullanılır, kernel seviyesinde dinamik analiz (sandbox escape önlemleriyle) gerçekleştirilir.
SSD (Solid State Drive) Kontrolcü (Controller) Entegresi Arızası Nedeniyle NAND Flash Veri Okunamaması
Ani voltaj dalgalanması (surge) nedeniyle SSD kontrolcüsünün yanması, ancak NAND flash bellekçiplerinin sağlam kalması.
PCB üzerindeki güç entegreleri (PMIC) multimetre ile ölçülür, kısa devre (short circuit) durumları kontrol edilir.
Chip-off veri kurtarma yöntemiyle NAND çipleri sökülür, flash okuyucu cihazlarla (PC-3000 Flash) ham veri (raw dump) okunup XOR algoritmalarıyla çözülerek birleştirilir.
Silinmiş Dosya ve Veritabanı Kurtarma (Carving) İşleminde Dosya Parçalanması (Fragmentation)
Dosya sistemindeki (NTFS/EXT4) MFT (Master File Table) kayıtlarının üzerine yeni verilerin yazılması nedeniyle dosya header ve footer'larının kopması.
Hex editör ile disk üzerindeki boş alanlarda (unallocated space) dosya imzaları (magic numbers) taranır.
Özel dosya oyma (file carving) algoritmaları (Scalpel/Foremost) kullanılarak parçalanmış dosya yapıları üst veri (metadata) analiziyle eşleştirilmeye çalışılır.
Web Uygulaması Güvenlik Testlerinde WAF (Web Application Firewall) Tarafından IP Bloklanması
Agresif zafiyet tarama araçlarının (Acunetix/Burp Suite) imza tabanlı kurallara takılması ve test ekibinin kaynak IP adresinin karalisteye alınması.
Hedef web sitesine atılan isteklerin HTTP 403 veya 999 gibi engelleme yanıt kodları dönüp dönmediği izlenir.
IP rotasyonu (Proxy pools), istek gecikme (throttling) ayarları yapılır ve WAF kurallarını bypass eden encoded payload teknikleri kullanılır.
NAS (Network Attached Storage) Cihazlarında Linux EXT4/XFS Dosya Sistemi Bozulması (Corruption)
Elektrik kesintisi sonrasında dosya sistemi günlük (journal) kayıtlarının senkronize olamaması ve meta verilerin (metadata) zarar görmesi.
Linux terminalinde 'fsck' komutu ile dosya sistemi bütünlüğü test edilir ve süper blok (superblock) yedekleri kontrol edilir.
Zarar gören süper blok alternatif yedek bir tanesiyle restore edilir, fsck ile dosya sistemi onarılarak veriler kurtarılır.
Oltalama (Phishing) Kampanyası Sonrasında Kurumsal E-Posta Sunucusunda Yetkisiz Mail Forwarding Kuralı
Saldırganın ele geçirdiği yönetici hesabı üzerinden tüm gelen e-postaları dış bir adrese yönlendiren gizli kural (Inbox Rule) tanımlaması.
Exchange/Office 365 denetim günlüklerinde (Audit Logs) 'New-InboxRule' komutları ve dış yönlendirme adresleri taranır.
Zararlı mail kuralları toplu olarak silinir, etkilenen kullanıcıların şifreleri sıfırlanır ve MFA (Çok Faktörlü Doğrulama) zorunlu kılınır.
Monolitik (Monolithic) USB Flash Belleklerde Fiziksel Pin Kopması Nedeniyle Veriye Erişilememesi
Flash belleğin bükülmesi veya darbe alması sonucunda dahili devre kartı üzerindeki veri yollarının (D+, D-, GND, VCC) kopması.
Mikroskop altında monolitik entegrenin test noktaları (TP - Test Points) incelenir.
Mikro lehimleme (micro-soldering) teknikleriyle ince teller (jumpers) kullanılarak test noktalarından okuyucu adaptörüne köprü atılır.
Mobil Adli Bilişimde (Mobile Forensics) Şifreli Android/iOS Cihazlarda Veri Çıkarma (Extraction) Engeli
Cihazın ekran kilidi şifresinin bilinmemesi ve işletim sisteminin modern şifreleme (File-Based Encryption - FBE) standartları kullanması.
Cihazın bootloader durumu, USB hata ayıklama (USB Debugging) yetkileri ve chipset modeli kontrol edilir.
Özel exploit'ler (EDL mode, Checkm8 vb.) veya ISP (In-System Programming) pinout bağlantıları kullanılarak fiziksel imaj (Physical Dump) alınmaya çalışılır.
Reklam & Pazarlama Fikir Havuzu
İşletmenizin marka değerini artıracak, fiziksel ve dijital reklam stratejileri.
Tasarım İlham Merkezi
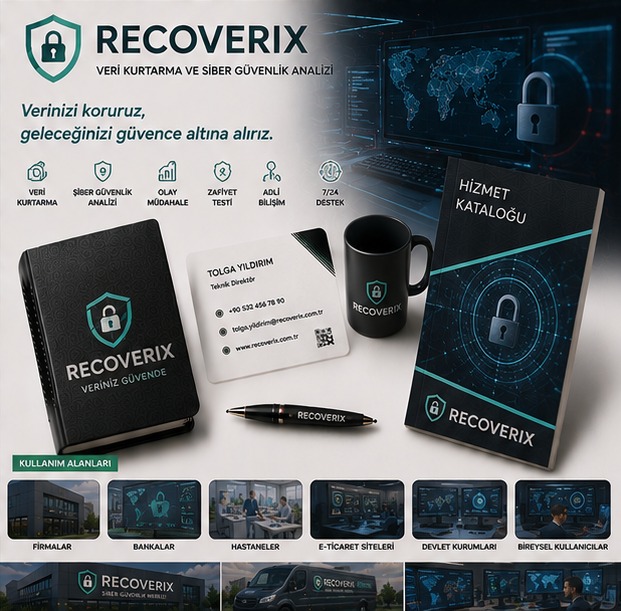
Kurumsal Kimlik & Tasarım Örnekleri
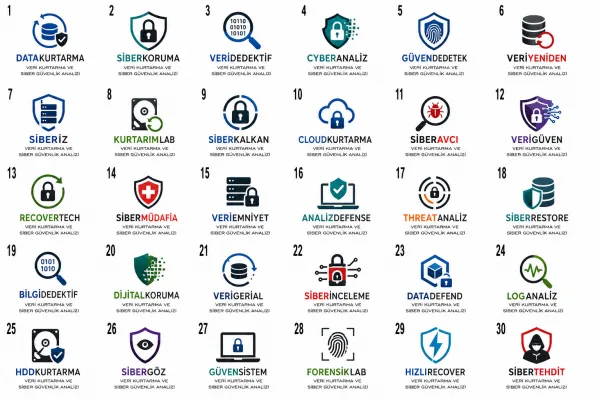
Logo Tasarım Örnekleri
Veri Kurtarma Ve Siber Güvenlik Analizi Logosunda Dikkat Edilmesi Gerekenler
Logo tasarım rehber kriterleri analiz ediliyor...
Veri Kurtarma Ve Siber Güvenlik Analizi İçin İhtiyacınız Olabilecek Çözümler
Aşağıdaki listeden işletmeniz için gereken hizmetleri kutucukları işaretleyerek seçin veya tümünü seçin; tek tıkla size özel toplu teklif talebi oluşturun.
Class 100 Temiz Oda Laboratuvarı, RAID/SSD Kurtarma & Mobil Takip Portalı
Mekanik hasar, yanma veya fidye yazılımı şifrelemesi yaşayan müşteriler için arıza kaydı ve kurtarma yüzdesi takip platformu.
3D Hard Disk Plaka Okuma Kafası Değişimi & Mikron Düzeyinde Plaka Analizi
Çizilmiş manyetik yüzeylerden lazer tarama ile bit düzeyinde veri çıkarma sürecini canlandıran 3D laboratuvar simülasyonu.
Adli Bilişim Uyumlu Veri Bütünlüğü Raporu (Hash SHA-256) & Gizlilik Pasaportu (DPP)
Karekod okutulduğunda kurtarılan verinin adli geçerliliğini, dosya hash bütünlüğünü ve gizlilik taahhüdünü açan pasaport.
Mat Siyah Alüminyum Kompozit Kaset & Siber Yeşil LED Laboratuvar Tabelası
Kalkan ve devre yolları desenli tabela, dışarıdan içi görünmeyen film kaplamalı camlar ve kurumsal yönlendirmeler.
Açıldığında "VOID" Yazan Güvenlik Güvence Etiketi & Karekodlu Dosya Listesi Pulu
Yetkisiz müdahaleyi anında ele veren kurcalamaya dayanıklı özel güvenlik etiketi ve teslim mühür pulyesi.
"Class 100 Temiz Oda - Antistatik Tulum Zorunlu - Sıfır Toz Partikül Emniyeti" Panosu
Hava duşu (air shower) kuralları, antistatik topraklama protokolü ve adli delil odası güvenlik talimat levhası.
Sert Kapaklı Prestij Kurumsal Veri Felaketi Acil Eylem Planı & Laboratuvar Kataloğu
Sunucu arızalandığında asla yapılmaması gerekenler, disk paketleme kılavuzu ve kurtarma teknolojileri kataloğu.
Yangında Kömür Haline Gelen Hard Diskten 10 Yıllık Şirket Muhasebesi Nasıl Kurtarıldı?
Mikroskop altındaki kafa nakli operasyonunu ve manyetik okuma mucizesini anlatan nefes kesici video serisi.
Antik Disk Plakası Kaideli Metal Masa Saati, Çelik Termos & Lazer Baskılı Kalem
Ayna gibi parlayan gerçek manyetik disk plakasından yapılmış lüks masa süsü, termos ve mat siyah dolmakalem.
Sektörel Hesaplama ve Araç Rehberleri
Bu sektör için özel olarak geliştirilmiş ücretsiz SEO ve hesaplama araçlarıBu Sektörde Başarıya Ulaşın
Markanıza ait profesyonel tasarım, web sitesi, mobil uygulama ve pazarlama süreçlerinde birlikte çalışalım.
Bizimle İletişime Geçin