 TÜRKİYE'NİN EN KAPSAMLI İŞ & İŞLETME VERİ MERKEZİ
Vebeke Ve Sunucu Güvenliği Çözümleri
Başlangıç Rehberi
Bu Sektör Nedir?
Şebeke ve sunucu güvenliği çözümleri, dijital dönüşüm sürecindeki kurumların siber tehditlere karşı korunmasını sağlayan kritik bir teknoloji alanıdır. Bu sektör, ağ altyapılarının bütünlüğünü korumak, veri sızıntılarını önlemek ve iş sürekliliğini sağlamak amacıyla uçtan uca güvenlik mimarileri geliştirir. Modern tehdit ortamında, proaktif savunma mekanizmaları ve gelişmiş izleme sistemleri ile kurumsal varlıkların güvenliği temin edilir. Sektör, yüksek teknoloji odaklı danışmanlık ve teknik destek hizmetleri ile dijital güvenliğin temel taşını oluşturmaktadır.
Kimler İçin Uygun?
Hedef kitle, verinin kritik önem taşıdığı orta ve büyük ölçekli kurumsal işletmeleri kapsar. Özellikle finans, sağlık, e-ticaret ve kamu kurumları gibi yüksek güvenlik gereksinimi olan sektörler ana müşteri grubunu oluşturur. Ayrıca, bulut bilişim hizmetlerini yoğun kullanan teknoloji firmaları ve KVKK/GDPR uyumluluğu zorunlu olan tüm organizasyonlar potansiyel müşterilerdir. Veri merkezleri, telekomünikasyon operatörleri ve kritik altyapı sağlayıcıları da bu çözümlere sürekli ihtiyaç duyan kesimlerdir. Pazar, dijitalleşme oranının yüksek olduğu her türlü ticari yapıyı kapsayacak şekilde geniş bir yelpazeye sahiptir.
İş Modeli Nasıl Çalışır?
İş modeli, donanım satışı, lisanslama, kurulum ve sürekli bakım-destek hizmetleri üzerine kurgulanmıştır. Gelir akışları, yıllık abonelik bazlı güvenlik yazılımı lisansları, projelendirme danışmanlığı ve 7/24 yönetilen güvenlik hizmetleri (MSSP) ile çeşitlendirilir. Değer önerisi, müşterilerin siber saldırı risklerini minimize ederek operasyonel kesintileri önlemek ve yasal uyumluluk süreçlerini kolaylaştırmaktır. Ayrıca, tehdit avcılığı ve sızma testleri gibi katma değerli hizmetlerle müşteri sadakati artırılır. Ölçeklenebilir bulut tabanlı güvenlik çözümleri, tekrarlayan gelir modelleri için temel oluşturur.
Fiziksel Alan İhtiyaçları
Sektör, fiziksel bir mağazadan ziyade, yüksek güvenlikli bir operasyon merkezi (SOC) ve teknik ofis gerektirir. Konum olarak, teknoparklar veya merkezi iş bölgeleri, nitelikli iş gücüne erişim ve prestij açısından avantaj sağlar. Ofis alanı, sunucu testlerinin yapılabileceği laboratuvar ortamlarını ve kesintisiz enerji/internet altyapısını içermelidir. Minimum 100-150 metrekarelik bir alan, idari birimler, teknik destek ekibi ve müşteri toplantı odaları için yeterli olacaktır. Fiziksel güvenlik önlemleri, veri gizliliği standartlarına uygun şekilde yapılandırılmalıdır.
Personel İhtiyaçları
Kadro, siber güvenlik alanında uzmanlaşmış sertifikalı mühendislerden oluşmalıdır. Temel roller; ağ güvenliği uzmanları, sistem yöneticileri, sızma testi uzmanları (pentester) ve güvenlik mimarlarını içerir. Ayrıca, müşteri ilişkilerini yönetecek teknik satış danışmanları ve proje yöneticileri operasyonun ayrılmaz parçasıdır. 7/24 destek hizmeti verilecekse, vardiyalı çalışacak bir SOC analist ekibi kurulmalıdır. Personelin sürekli güncel tehditlere karşı eğitilmesi ve CISSP, CEH gibi uluslararası sertifikalara sahip olması, hizmet kalitesini doğrudan belirleyen en önemli unsurdur.
Başlangıç İpuçları
Sıfır Güven (Zero Trust) Mimarisi
Müşterilerinize sadece çevre güvenliği değil, ağ içindeki her erişim talebinin doğrulanması prensibini temel alan bir yapı sunun.
Sızma Testleri (Pentest) Otomasyonu
Manuel testlerin yanı sıra, sürekli güvenlik denetimi sağlayan CI/CD entegreli otomatik tarama araçlarını hizmet portföyünüze ekleyin.
KVKK ve GDPR Uyumluluğu
Sunduğunuz güvenlik çözümlerinin yerel ve uluslararası veri koruma kanunlarına tam uyumlu olduğunu belgeleyerek güven inşa edin.
Uç Nokta Tespiti ve Müdahale (EDR/XDR)
Sadece sunucu değil, ağa bağlı tüm uç noktaların izlenmesi için gelişmiş tehdit avcılığı servisleri geliştirin.
Felaket Kurtarma Planlaması
Siber saldırı sonrası iş sürekliliğini sağlamak adına, yedekleme ve hızlı geri yükleme protokollerini içeren kapsamlı bir afet kurtarma hizmeti sunun.
SOC (Güvenlik Operasyon Merkezi) Hizmeti
7/24 izleme yapabilen bir yapı kurarak, müşterilerinize anlık tehdit bildirimleri ve müdahale desteği sağlayın.
Bulut Güvenliği Uzmanlığı
AWS, Azure veya Google Cloud gibi platformlarda sunucu barındıran müşteriler için özel bulut yapılandırma ve güvenlik sıkılaştırma hizmetleri verin.
Sosyal Mühendislik Eğitimleri
Teknik çözümlerin yanı sıra, personelin farkındalığını artırmak için simüle edilmiş oltalama (phishing) testleri ve eğitimleri düzenleyin.
Tehdit İstihbaratı (Threat Intelligence)
Sektörel bazlı güncel siber tehditleri takip ederek, müşterilerinizi proaktif olarak uyaracak bir bülten sistemi kurun.
API Güvenliği
Modern uygulamaların bel kemiği olan API'lerin güvenliğini sağlamak için özel WAF (Web Application Firewall) kuralları ve denetim mekanizmaları geliştirin.
Sertifikasyon Odaklılık
ISO 27001 gibi uluslararası geçerliliği olan sertifikaları alarak kurumsal müşteriler nezdinde güvenilirliğinizi tescilleyin.
Sistem Sıkılaştırma (Hardening)
Sunucuların gereksiz servislerini kapatarak ve konfigürasyonlarını optimize ederek saldırı yüzeyini minimize eden standart bir kurulum prosedürü oluşturun.
Olay Müdahale (Incident Response) Planı
Bir ihlal gerçekleştiğinde izlenecek adımları içeren, yasal ve teknik süreçleri kapsayan bir müdahale ekibi ve prosedürü oluşturun.
Üçüncü Taraf Risk Yönetimi
Müşterilerinizin tedarikçi zincirindeki güvenlik açıklarını denetleyen bir risk değerlendirme hizmeti sunun.
Mesleki Bilgi ve Referans Merkezi
Sektörel mesleki standartlar, parametreler ve referans rehberleri.
Ağ Sıkılaştırma
DMZ ve İç Ağ Segmentasyonu Tasarım Kılavuzu
İnternet'e açık Reverse Proxy, WAF, DNS ve benzeri servisler doğrudan iç ağdaki sunucularla aynı güvenlik segmentinde tutulmamalıdır. Önce internet, DMZ, uygulama, veritabanı ve yönetim ağları ayrı güvenlik bölgeleri olarak tanımlanır; Firewall kuralları kaynak, hedef, port ve protokol bazında yalnızca gerekli trafiğe izin verecek şekilde oluşturulur. Veritabanı servisleri mümkün olduğunca yalnızca yetkili uygulama katmanından erişilebilir olmalı, yönetim arayüzleri ise ayrı bir yönetim ağı veya kontrollü Uzaktan Erişim üzerinden sınırlandırılmalıdır. Segmentasyon sonrasında Port Tarama ve erişim testleriyle yalnızca tasarlanan servis yollarının açık olduğu doğrulanır.
Sunucu Güvenlik Seviyesi Analiz Hesaplayıcı
Sunucu altyapısının güvenlik ihtiyaçlarını, erişim kontrollerini ve koruma seviyesini kriterlere göre analiz eder.
Hesaplanan Sonuçlar
Firewall Trafik Kapasite Hesaplayıcı
Ağ trafiği, kullanıcı yoğunluğu ve güvenlik cihazı kapasitesine göre firewall gereksinimini hesaplar.
| Kaynak Anahtarı | Kaynak Adı | Miktar/Adet | Kapasite Modu | İşlem Süresi (Dk) | Birim Kapasite (Adet/Sa) | Throughput Kısıtı mı? |
|---|
Hesaplanan Sonuçlar
Sunucu Rack Yerleşim ve Boşluk Planlayıcı
Sunucu kabinetlerinde cihaz yerleşimi, U yüksekliği ve bakım boşluklarını planlar.
Hesaplanan Sonuçlar
Sunucu İzleme Paneli Boyutlandırma Hesaplayıcı
NOC ekranları, güvenlik panelleri ve dashboard görselleri için uygun ekran oranlarını hesaplar.
Hesaplanan Sonuçlar
Sunucu Yedekleme Kapasite Hesaplayıcı
Veri miktarı, saklama süresi ve yedekleme politikalarına göre depolama ihtiyacını planlar.
| Bileşen Anahtarı | Bileşen Adı | Baz Miktar | Sabit mi? | Sabit Değer |
|---|
Hesaplanan Sonuçlar
Siber Güvenlik Rapor Okunabilirlik Analizi
Güvenlik raporları, politika dokümanları ve teknik belgelerde okunabilirlik seviyesini analiz eder.
Hesaplanan Sonuçlar
Ağ Mimarisi Güvenli Alan Hesaplayıcı
Ağ diyagramları, güvenlik bölgeleri ve segmentasyon planları için güvenli çalışma alanı hesaplar.
Hesaplanan Sonuçlar
Standart Operasyonel İş Akışları
Sektör standartlarına uygun iş akış ve süreç adımları.
Varlık ve Yazılım Envanterinin Çıkarılması
İnternete açık sunucular, ağ cihazları, konteynerler, uygulamalar ve kritik servisler güncel envanterden doğrulanır. İşletim sistemi, sürüm, kullanılan kütüphaneler, açık portlar ve sahiplik bilgileri kaydedilir; SBOM veya paket yöneticisi çıktıları mevcutsa envantere bağlanır.
Zaafiyetlerin Önceliklendirilmesi
Vulnerability Assessment sonuçları CVE önem derecesi, internete açıklık, istismar edilebilirlik, varlığın iş kritiklik seviyesi ve mevcut telafi kontrolleri dikkate alınarak sınıflandırılır. Kritik ve aktif olarak istismar edildiği bilinen zaafiyetler standart yama takviminden bağımsız olarak acil müdahale kuyruğuna alınır.
Yama ve Doğrulama
Yama uygulanmadan önce yapılandırma ve geri dönüş noktası hazırlanır. Güncelleme önce kontrollü ortamda test edilir, ardından üretime alınır. Sonrasında servis sağlığı, sürüm bilgisi ve ilgili güvenlik açığının kapanıp kapanmadığı yeniden taranarak doğrulanır; başarısızlık halinde rollback uygulanır.
Operasyonel Kontrol Listeleri
Günlük rutinleri tarayıcınızda saklanacak şekilde takip edin.
Günlük Güvenlik Logları Kontrol Checklisti
%0Haftalık Saldırı Yüzeyi Kontrol Checklisti
%0SSL TLS Sertifika Haftalık Checklisti
%0Günlük Sunucu Kaynak ve Servis Sağlığı Checklisti
%0Haftalık Yama Yönetimi Checklisti
%0Haftalık Kimlik ve Erişim Yetkileri Checklisti
%0Haftalık Yedekleme ve Geri Dönüş Kontrol Checklisti
%0Haftalık DNS Güvenlik Checklisti
%0Haftalık WAF ve Web Trafiği İnceleme Checklisti
%0Haftalık Güvenlik Pazarlama İçeriği Checklisti
%0Sorun / Çözüm Kütüphanesi
Vebeke Ve Sunucu Güvenliği Çözümleri sektöründe karşılaşılabilecek teknik ve operasyonel sorunlar için çözüm ve teşhis rehberi.
WAF (Web Application Firewall) Yanlış Pozitif (False Positive) Nedeniyle Kritik API İsteklerini Bloklaması
WAF imza tabanlı (signature-based) kuralların (rule sets) çok katı yapılandırılması ve yasal JSON payload içerisindeki özel karakterleri SQL Injection veya XSS saldırısı olarak algılaması.
WAF audit logları incelenir, engellenen (blocked) HTTP isteklerinin body içerikleri ve tetiklenen kural ID'leri (rule ID) analiz edilir.
İlgili kural özelinde istisna (exception/exclusion) kuralı tanımlanır veya WAF anomali tespit eşikleri (anomaly scoring thresholds) güncellenerek hassasiyet ayarlanır.
Linux Sunucu SSH Servisinde Brute-Force Saldırıları Nedeniyle CPU Kaynaklarının Tükenmesi
Standart SSH portu (22) üzerinden sürekli otomatik botnet taramaları yapılması ve şifre denemelerinin systemd-logind/sshd süreçlerini yorması.
/var/log/auth.log veya journalctl günlükleri taranarak başarısız giriş denemesi yapan IP adresleri ve frekansları incelenir.
SSH portu değiştirilir, parola tabanlı girişler kapatılarak yalnızca SSH Key (public-key authentication) ile erişim zorunlu kılınır ve Fail2ban entegre edilir.
L7 (Uygulama Katmanı) HTTP Flood Saldırılarında Origin Sunucunun Kaynak Tüketimi
Saldırganların botnet ağları üzerinden cache edilemeyen dinamik sayfalara (örn. arama veya login uç noktaları) yüksek hacimli GET/POST istekleri göndermesi.
Web sunucusu access logları incelenerek saniyedeki istek (RPS) oranları ve aynı IP/User-Agent gruplarının davranışları analiz edilir.
CDN ve L7 DDoS koruma platformunda (Cloudflare/Akamai) JS Challenge veya Managed Challenge (Captcha) devreye alınır, rate limiting kuralları sıkılaştırılır.
Production Ortamındaki Kütüphanelerde (OpenSSL/Log4j) Zero-Day Zaafiyet Tespiti ve Acil Yama Yapılamaması
Uç birimdeki eski bağımlılık versiyonlarının (dependency) derlenmiş olması veya yamanın (patch) sistem kararlılığını (stability) bozma riskinden ötürü hemen uygulanamaması.
Zaafiyet tarama (Vulnerability Assessment) araçları ve SBOM (Software Bill of Materials) raporları ile etkilenen sunucu listesi çıkarılır.
Sanal Yama (Virtual Patching) kuralları WAF seviyesinde acilen uygulanarak istismar (exploitation) yolları kapatılır ve test ortamında yama doğrulanarak devreye alınır.
Kubernetes Cluster İçerisinde Privilege Escalation (Yetki Yükseltme) Zaafiyeti
Pod yapılandırmalarında 'privileged: true' parametresinin unutulması veya konteynerin root kullanıcısı ile çalıştırılması sonucunda host sisteme erişim riski.
Kubernetes manifest dosyaları kube-bench veya Trivy gibi güvenlik araçlarıyla taratılarak güvenlik açıkları raporlanır.
Pod Security Standards (PSS) uygulanarak kısıtlı (restricted) profiller zorunlu kılınır, konteynerler non-root kullanıcı ID ile çalışacak şekilde güncellenir.
Sunucu SSL Sertifika Süresinin Dolması Nedeniyle Servis Kesintisi ve Tarayıcı Uyarıları
Let's Encrypt veya ticari SSL sertifikalarının otomatik yenileme (auto-renewal) cron job betiklerinin hata vermesi ve sürenin takibinin unutulması.
Sertifika bitiş tarihleri OpenSSL komutları (openssl s_client) veya merkezi SSL takip araçlarıyla denetlenir.
Certbot auto-renewal scriptleri systemd timer ile yeniden yapılandırılır, sertifika bitimine 30 ve 15 gün kala Slack/Email uyarı mekanizmaları kurulur.
API Uç Noktalarında (Endpoints) BOLA (Broken Object Level Authorization) Zaafiyeti İstismarı
REST API mimarilerinde sunucu tarafında kullanıcı yetki doğrulamasının yapılmaması nedeniyle IDOR (Insecure Direct Object Reference) açıkları oluşması.
API güvenlik testlerinde (DAST/Penetration testing) parametre manipülasyonu ile başka kullanıcıların verilerine erişilip erişilemediği test edilir.
Backend mimarisine rol ve sahiplik bazlı erişim kontrol middleware'leri eklenir, API Gateway seviyesinde token doğrulaması zorunlu tutulur.
Linux Sunucularda Yetkisiz SUID/SGID Dosya İzinleri Nedeniyle Yerel Yetki Yükseltme
Yazılım kurulumları veya derleme süreçlerinde yanlışlıkla bazı sistem yürütülebilir dosyalarına (binaries) root yetkili SUID bitinin atanması.
Find komutu ile sistemdeki tüm SUID ve SGID yetkisine sahip dosyalar taranarak yetkisiz değişiklikler listelenir.
Gereksiz SUID/SGID bitleri kaldırılır (chmod -s), dosya bütünlük izleme (FIM) yazılımı ile sistem dosyalarındaki değişiklikler denetlenir.
Volumetrik (Hacimsel) UDP Amplification DDoS Saldırılarında Hat Kapasitesinin Doyması
Saldırganların NTP, DNS veya Memcached yansıtıcı sunucularını kullanarak gigabitler mertebesinde junk UDP paketlerini ana hat üzerinden akıtması.
NetFlow/sFlow trafik analiz verileri incelenerek bant genişliğini dolduran protokoller ve portlar tespit edilir.
İnternet Servis Sağlayıcı (ISP) seviyesinde BGP Flowspec veya upstream scrubbing center (temizleme merkezi) yönlendirmesi devreye alınır.
Web Sunucularında (Nginx/Apache) HTTP Request Smuggling Zaafiyeti
Ön uç proxy (reverse proxy) ile arka uç sunucu arasındaki Content-Length ve Transfer-Encoding başlıklarının (headers) farklı yorumlanması.
Özel HTTP smuggling test betikleri (HTTP Request Smuggler) ile proxy-backend uyumsuzluğu test edilir.
Nginx/Apache web sunucuları en son kararlı sürüme güncellenir, HTTP/1.1 pipelining devre dışı bırakılır ve başlık doğrulama kuralları sıkılaştırılır.
Docker Socket (/var/run/docker.sock) Dosyasının Yanlışlıkla Konteyner İçine Mount Edilmesi
CI/CD runner veya yönetim araçlarının konteyner içinde Docker komutları çalıştırabilmesi için docker.sock dosyasının dışarıdan bağlanması (mount).
Konteyner inspect komutlarıyla volume mount listeleri incelenerek docker.sock varlığı kontrol edilir.
Docker daemon erişimi güvenli socket veya kök dışı (rootless) Docker mimarileriyle sınırlandırılır, hassas mount işlemleri engellenir.
Eski ve Güvensiz TLS Sürümlerinin (TLS 1.0 / 1.1) ve Zayıf Kripto Algoritmalarının Desteklenmesi
Sunucu konfigürasyon dosyalarında geriye dönük uyumluluk kaygısıyla zayıf RC4, DES veya CBC şifreleme algoritmalarının açık bırakılması.
SSL Labs (Qualys) testi veya nmap ssl-enum-ciphers betiği ile sunucu kriptografik zafiyetleri taranır.
Nginx/Apache üzerinde sadece TLS 1.2 ve TLS 1.3 protokolleri aktif edilir, Perfect Forward Secrecy (PFS) destekli güçlü cipher suite'ler tanımlanır.
Reklam & Pazarlama Fikir Havuzu
İşletmenizin marka değerini artıracak, fiziksel ve dijital reklam stratejileri.
Tasarım İlham Merkezi
Kurumsal Kimlik & Tasarım Örnekleri
Logo Tasarım Örnekleri
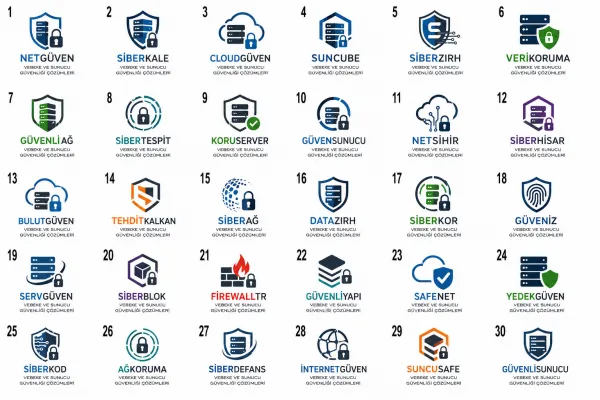
Vebeke Ve Sunucu Güvenliği Çözümleri Logosunda Dikkat Edilmesi Gerekenler
Logo tasarım rehber kriterleri analiz ediliyor...
Vebeke Ve Sunucu Güvenliği Çözümleri İçin İhtiyacınız Olabilecek Çözümler
Aşağıdaki listeden işletmeniz için gereken hizmetleri kutucukları işaretleyerek seçin veya tümünü seçin; tek tıkla size özel toplu teklif talebi oluşturun.
Sıfır Güven (Zero Trust) Ağ Güvenliği, UTM Güvenlik Duvarı & B2B Lisans Portalı
Kurumsal şirketlerin sunucu sayısı ve kullanıcı kapasitesine göre yeni nesil firewall ve VPN lisans maliyetini hesaplayan portal.
3D Dağıtık DDoS Saldırı Analizi, Paket İnceleme (DPI) & WAF Filtreleme Simülasyonu
Zararlı bot trafiğinin güvenlik duvarı kalkanında sönümlenmesini ve güvenli verinin sunucuya geçişini anlatan 3D animasyon.
Akredite Sızma Testi Onay Belgesi & Siber Güvenlik Sağlık Pasaportu (DPP)
Karekod okutulduğunda zafiyet tarama geçmişini, yama seviyelerini ve ISO 27001 denetim onaylarını açan kriptolu pasaport.
Siber Mat Siyah Kompozit Kaset & Neon Mavi Ağ Matrisi LED Işıklı SOC Tabelası
Kalkan ve devre hatları desenli fırçalanmış metal tabela, parlamayan LED harfler ve güvenlik operasyon merkezi cephesi.
Kriptolu NFC Metal Kartvizit: Anında Şirket Güvenlik Skoru ve PGP Anahtarı Paylaşımı
Telefona dokundurulduğunda şirketin domain siber risk skorunu çıkaran ve güvenli toplantı takvimini açan akıllı kartvizit.
"SOC ve Sunucu Odası Yetkili Kartlı Geçiş - Manyetik Alan Uyarısı - FM200 Gazı" Panosu
Fiziksel erişim log kuralları, statik elektrik önleme yönergeleri ve acil durum gaz tahliye protokolü levhası.
Sert Kapaklı Ciltli Kurumsal Siber Savunma Stratejisi, SIEM/SOAR & UTM Kataloğu
Topoloji şemaları, siber saldırı vektörleri ve uç nokta koruma çözümlerini detaylandıran teknik prestij kataloğu.
Tek Bir Yanlış Tıklama ile Milyon Dolarlık Şirket Nasıl Kilitlendi? Fidye Tehdidi
Sosyal mühendislik oltalama saldırıları ve sunucu arka kapılarının nasıl kapatıldığını açıklayan LinkedIn infografik serisi.
Donanımsal Güvenlik Anahtarı (FIDO2) Kaideli Metal Masa Saati, Çelik Termos & VIP Kalem
Özel mat siyah kutusunda, donanım şifreleme anahtarı yuvası olan masa saati, sızdırmaz termos ve VIP dolmakalem.
Sektörel Hesaplama ve Araç Rehberleri
Bu sektör için özel olarak geliştirilmiş ücretsiz SEO ve hesaplama araçlarıBu Sektörde Başarıya Ulaşın
Markanıza ait profesyonel tasarım, web sitesi, mobil uygulama ve pazarlama süreçlerinde birlikte çalışalım.
Bizimle İletişime Geçin