 TÜRKİYE'NİN EN KAPSAMLI İŞ & İŞLETME VERİ MERKEZİ
Bulut Bilişim Hizmetleri
Başlangıç Rehberi
Bu Sektör Nedir?
Bulut bilişim hizmetleri, dijital dönüşümün temelini oluşturan, ölçeklenebilir ve esnek bilişim kaynaklarının internet üzerinden sunulduğu stratejik bir sektördür. İşletmelerin donanım yatırımı yapmaksızın depolama, işlem gücü ve yazılım çözümlerine erişmesini sağlayarak operasyonel verimliliği maksimize eder. Günümüzde hibrit ve çoklu bulut mimarileri, modern kurumsal altyapıların vazgeçilmez bir parçası haline gelmiştir. Sektör, yüksek güvenlik standartları ve kesintisiz erişilebilirlik prensipleriyle dijital ekonominin omurgasını oluşturmaktadır.
Kimler İçin Uygun?
Hedef kitle, dijitalleşme sürecindeki KOBİ'lerden yüksek işlem gücüne ihtiyaç duyan büyük ölçekli kurumsal şirketlere kadar geniş bir yelpazeyi kapsar. Yazılım geliştirme firmaları, e-ticaret platformları, finansal teknoloji kuruluşları ve veri yoğunluklu çalışan Ar-Ge merkezleri ana müşteri segmentleridir. Ayrıca, uzaktan çalışma modelini benimseyen işletmeler ve felaket kurtarma çözümlerine ihtiyaç duyan tüm sektör temsilcileri potansiyel müşterilerdir. Kamu kurumları ve sağlık sektörü gibi veri güvenliğinin kritik olduğu alanlar da bulut hizmetlerine olan talebi artırmaktadır.
İş Modeli Nasıl Çalışır?
Gelir modeli temel olarak 'kullandığın kadar öde' (pay-as-you-go) prensibine dayalı abonelik sistemleri üzerine kuruludur. Ana faaliyetler; altyapı hizmetleri (IaaS), platform hizmetleri (PaaS) ve yazılım hizmetleri (SaaS) sunumunu içerir. Değer önerisi, sermaye harcamalarının (CAPEX) operasyonel harcamalara (OPEX) dönüştürülmesi, yüksek erişilebilirlik ve sınırsız ölçeklenebilirlik avantajlarıdır. Şirketler, yönetilen hizmetler, danışmanlık ve teknik destek paketleri ile ek gelir akışları oluştururlar. Güvenlik, yedekleme ve veri analitiği gibi katma değerli servisler, müşteri sadakatini ve karlılığı artıran temel unsurlardır.
Fiziksel Alan İhtiyaçları
Bulut bilişim hizmetleri fiziksel bir dükkan ihtiyacından ziyade, yüksek güvenlikli ve yedekli veri merkezi (data center) altyapısına ihtiyaç duyar. Operasyonel merkezler, fiber optik altyapının güçlü olduğu, enerji kesintisi riski düşük ve soğutma sistemleri optimize edilmiş lokasyonlarda konumlandırılmalıdır. Ofis alanı, teknik destek ve yönetim ekipleri için modern, ergonomik ve iş birliğine dayalı bir çalışma ortamı sunmalıdır. Fiziksel alanın metrekare gereksinimi, sunucu barındırma (colocation) hizmeti alınıyorsa minimum düzeyde tutulabilir; ancak kendi veri merkezini işleten firmalar için yüksek güvenlikli, yangın ve deprem korumalı geniş tesisler gereklidir.
Personel İhtiyaçları
Minimum personel kadrosu; bulut mimarları, sistem ve ağ mühendisleri, siber güvenlik uzmanları ve DevOps mühendislerinden oluşmalıdır. Müşteri ilişkilerini yönetmek ve teknik destek sağlamak için yetkin bir müşteri başarı ekibi ve teknik destek uzmanları kritik öneme sahiptir. Satış ve iş geliştirme departmanı, karmaşık bulut çözümlerini müşteriye anlatabilecek teknik satış yetkinliğine sahip olmalıdır. Ayrıca, veri gizliliği ve uyumluluk süreçlerini yönetecek hukuk ve uyum danışmanları da kadroda yer almalıdır. Uzmanlık seviyesi yüksek, sürekli güncel teknolojileri takip eden sertifikalı profesyoneller, sektördeki rekabet avantajının temelidir.
Başlangıç İpuçları
Niş Odaklanma
Genel bulut sağlayıcısı olmak yerine sağlık, finans veya e-ticaret gibi dikey bir sektörde uzmanlaşarak rekabet avantajı sağlayın.
Hibrit Bulut Stratejisi
Müşterilerinize hem yerel sunucu hem de bulut çözümlerini entegre eden hibrit yapılar sunarak veri güvenliği endişelerini giderin.
SLA Yönetimi
Hizmet Seviyesi Anlaşmalarınızı (SLA) %99.99 uptime garantisi üzerine kurun ve bu taahhüdü teknik altyapınızla destekleyin.
Veri Egemenliği Uyumu
KVKK ve GDPR gibi yerel ve uluslararası veri koruma yasalarına tam uyum sağlayarak müşterilerinizin yasal risklerini minimize edin.
Ölçeklenebilir Fiyatlandırma
Kullanım bazlı (pay-as-you-go) fiyatlandırma modelleri geliştirerek küçük ölçekli işletmelerin giriş bariyerini düşürün.
Otomasyon ve DevOps
Altyapı yönetimi için Terraform veya Ansible gibi araçları kullanarak operasyonel maliyetlerinizi ve insan hatasını minimize edin.
Güvenlik Odaklı Mimari
Sıfır Güven (Zero Trust) mimarisini temel alarak, uçtan uca şifreleme ve çok faktörlü kimlik doğrulama protokollerini standart hale getirin.
Felaket Kurtarma (DRaaS)
Sadece depolama değil, iş sürekliliğini sağlayan felaket kurtarma senaryolarını bir hizmet paketi olarak sunun.
Bulut Maliyet Optimizasyonu
Müşterilerinizin bulut harcamalarını analiz eden ve gereksiz kaynak kullanımını engelleyen FinOps danışmanlığı hizmeti verin.
Teknik Destek Kalitesi
7/24 ulaşılabilir, uzman mühendislerden oluşan bir destek ekibi kurarak müşteri sadakatini artırın.
Ekosistem Entegrasyonu
Popüler SaaS platformları (Office 365, Salesforce vb.) ile sorunsuz entegrasyon sağlayan API çözümleri geliştirin.
Eğitim ve Danışmanlık
Müşterilerinize buluta geçiş süreçlerinde rehberlik edecek teknik eğitimler ve geçiş stratejisi danışmanlığı sunun.
Mesleki Bilgi ve Referans Merkezi
Sektörel mesleki standartlar, parametreler ve referans rehberleri.
FinOps ve Maliyet Yönetimi
Bulut Depolama Alanlarında Yaşam Döngüsü (Lifecycle) ve Arşivleme Politikalarının Yapılandırılması
Bulut nesne depolama (Object Storage) maliyetlerini optimize etmek için katmanlı depolama ve otomatik yaşam döngüsü politikaları uygulanmalıdır. İlk 30 gün boyunca sık erişilen veriler Standart sınıfta tutulmalı, 30-90 gün arası Sık Erişilmeyen (Infrequent Access) sınıfına taşınmalı ve 90 günün üzerindeki veriler otomatik olarak Arşiv (Glacier/Cold Archive) sınıfına aktarılmalıdır. Geçici yüklemeler (Multipart Uploads) için tamamlanmamış parçaların 7 gün içinde otomatik silinmesi kuralı tanımlanmalı, test ortamlarındaki sahipsiz diskler (Unattached EBS/Block Storage) için günlük tarama scriptleri çalıştırılarak 14 günden eski boşta duran kaynaklar otomatik olarak sonlandırılmalıdır.
Bulut Altyapısı Seçim Asistanı
İş yükü, ölçeklenebilirlik ve bütçe önceliklerine göre uygun bulut altyapısı yaklaşımını önerir.
Hesaplanan Sonuçlar
Bulut Destek Ekibi Kapasite Analizi
Destek ekibinin çalışma saatlerine göre hizmet kapasitesini analiz eder.
| Kaynak Anahtarı | Kaynak Adı | Miktar/Adet | Kapasite Modu | İşlem Süresi (Dk) | Birim Kapasite (Adet/Sa) | Throughput Kısıtı mı? |
|---|
Hesaplanan Sonuçlar
Veri Merkezi Raf Yerleşim Planlayıcı
Rack kabinlerinde ekipman yerleşim boşluklarını optimize eder.
Hesaplanan Sonuçlar
Sunucu Kabin Boşluk Hesabı
Sunucu kabinetlerinde ekipman montajı için gerekli tolerans ve boşlukları hesaplar.
Hesaplanan Sonuçlar
Veri Merkezi Alan Kapasite Hesabı
Sunucu odasında kullanılabilir alana göre maksimum rack kapasitesini hesaplar.
Hesaplanan Sonuçlar
Yedekleme Depolama Gereksinimi
Toplam veri hacmine göre depolama ihtiyacını güvenlik payı ile hesaplar.
Hesaplanan Sonuçlar
Sunucu Etiket Okunabilirlik Analizi
Rack ve sunucu etiketlerinin belirli mesafelerden okunabilirliğini değerlendirir.
Hesaplanan Sonuçlar
Standart Operasyonel İş Akışları
Sektör standartlarına uygun iş akış ve süreç adımları.
Gereksinim Analizi ve Mimari Tasarım
Müşterinin iş yükü, trafik beklentisi, depolama ve yedeklilik ihtiyaçları analiz edilir. Bu verilere dayanarak AWS, Azure veya GCP üzerinde optimize edilmiş bulut mimari şeması çizilir ve bütçelendirme ile birlikte müşteriye sunulur.
Altyapının Kodla Tanımlanması (IaC)
Onaylanan mimari tasarım, Terraform veya OpenTofu gibi Altyapı Kodlama (IaC) araçları kullanılarak şablonlaştırılır. Kodlar Git deposuna (GitLab/GitHub) yüklenir ve sürüm kontrolü altına alınır.
Ağ Güvenliği ve IAM Yapılandırması
Sanal Özel Bulut (VPC) oluşturulur. Kamu ve özel alt ağlar (Subnets) ayrıştırılır. Güvenlik grupları, NACL kuralları ve IAM (Kimlik ve Erişim Yönetimi) rolleri 'en az yetki prensibi' (least privilege) doğrultusunda tanımlanır.
Kaynak Dağıtımı ve Konfigürasyon Yönetimi
IaC kodları CI/CD hattı üzerinden tetiklenerek sanal sunucular, veri tabanları ve konteyner servisleri (EKS/AKS) otomatik olarak ayağa kaldırılır. Ansible veya Puppet ile işletim sistemi ve uygulama katmanı konfigürasyonları tamamlanır.
İzleme, Alarm ve Teslimat
Sistemlerin CPU, RAM, disk ve ağ metriklerini izlemek için Prometheus, Grafana veya Datadog ajanları kurulur. Kritik eşikler için Slack veya SMS entegrasyonlu alarmlar aktif edilir. Sızma testleri ve güvenlik taramaları yapıldıktan sonra erişim anahtarları müşteriye güvenli bir parola yöneticisi aracılığıyla teslim edilir.
Operasyonel Kontrol Listeleri
Günlük rutinleri tarayıcınızda saklanacak şekilde takip edin.
Günlük Altyapı ve Sunucu Sağlık Kontrolü
%0Haftalık Yedekleme ve Felaket Kurtarma (DR) Doğrulama Checklisti
%0Bulut Çözümleri İçerik Pazarlaması ve Lead Üretimi
%0Aylık Güvenlik Yaması ve Güvenlik Duvarı Denetimi
%0SaaS/Bulut Hizmetleri PPC ve Dönüşüm Optimizasyonu
%0Bulut Maliyet Optimizasyonu (FinOps) Haftalık Kontrol Listesi
%0Yeni Müşteri Buluta Geçiş (Cloud Migration) ve Onboarding Checklisti
%0Bulut Bilişim Webinarları ve Teknik Demo Pazarlama Checklisti
%0SLA (Hizmet Seviyesi Taahhüdü) ve Performans İzleme Checklisti
%0Bulut Çözüm Ortaklığı (Partner Marketing) ve Ortak Pazarlama Checklisti
%0Sorun / Çözüm Kütüphanesi
Bulut Bilişim Hizmetleri sektöründe karşılaşılabilecek teknik ve operasyonel sorunlar için çözüm ve teşhis rehberi.
Bulut ortamında calisan Kubernetes (EKS/AKS/GKE) cluster node'larinda ani pod artislarinda (Pod scaling) CPU ve bellek kaynaklarinin tukenmesi
Horizontal Pod Autoscaler (HPA) yapilandirmasinda node kapasite sinirlarinin (Cluster Autoscaler) onceden tanimlanmamasi ve node havuzunun yetersiz kalmasi.
Kubernetes cluster loglari ve kubectl describe nodes komutu ile kaynak tahsis oranlari incelenir.
Cluster Autoscaler aktif edilmeli, node gruplari icin ust limitler artirilmali ve limitler optimize edilmelidir.
Bulut sunucularinda (EC2/Compute Engine) disk IOPS performans sinirlamalarina takilarak veritabani sorgularinin yavaslamasi
Standard EBS hacimlerinin IOPS ve throughput limitlerinin yuksek transaction yukunu karsilayamamasi.
CloudWatch veya Monitoring araclari uzerinden EBS Burst Balance ve Volume Queue Length metrikleri incelenir.
Disk hacmi gp3 veya io2 turune yukseltilmeli, Provisioned IOPS yapilandirilmalidir.
Mikroservis mimarisinde sunucusuz (Serverless / AWS Lambda) fonksiyonlarda Cold Start (Soguk Baslangic) gecikmelerinin yasanmasi
Fonksiyonun uzun sure cagrilmamasi nedeniyle bulut saglayicinin konteyneri kapatmasi ve yeni istekte container baslatma maliyeti olusmasi.
APM araclari ile fonksiyon cagri surelerindeki gecikme (latency) dalgalanmalari izlenir.
Provisioned Concurrency (Ayrilmis Eszamanlilik) aktif edilmeli veya fonksiyon kod boyutu kucultulmelidir.
Bulut tabanli veri ambarinda (Data Warehouse) calisan karmasik SQL sorgularinin maliyet ve sure acisindan kontrolden cikmasi
Tablolar uzerinde uygun cluster key ve sort key tanimlanmamasi nedeniyle tum veri setinin taranmasi (Full table scan).
Veritabani sorgu plani (Execution plan) analiz edilerek maliyetli sorgular tespit edilir.
Sorgular optimize edilmeli, buyuk tablolar uygun sutunlara gore partition (parcalama) edilmelidir.
Bulut ortamlarinda yuksek erisilebilirlik (HA) saglanan sistemlerde veri tabani failover sirasinda baglanti kopmalari
Uygulama katmaninin yeni Primary veritabani IP adresini dinamik olarak cozememesi ve connection pooling yapilandirma hatasi.
Veritabani failover simulasyonu yapilarak uygulama loglarindaki hata kodlari incelenir.
DNS TTL degerleri dusurulmeli, connection string yapisinda cluster endpoint'leri dogru kullanilmalidir.
Bulut uzerindeki farkli VPC'ler (Virtual Private Cloud) ve sirket ici veri merkezi arasindaki baglantida paket kaybi
VPN Gateway veya Direct Connect / ExpressRoute hatlarinda MTU (Maximum Transmission Unit) uyumsuzlugu.
Ping komutu ile DF (Don't Fragment) bayti aktif edilerek paket boyutu test edilir.
VPC ve VPN cihazlarinda MTU degeri 1300 veya 1400 bayt olarak yeniden ayarlanmalidir.
Global kullanicilara hizmet veren web uygulamasinda yuksek erisim gecikmesi (Latency)
Iceriklerin (Static Assets) tek bir bulut bolgesindeki (Region) sunuculardan servis edilmesi.
Farkli coğrafi lokasyonlardan yapılan traceroute ve ping test sonuclari analiz edilir.
CloudFront veya Cloudflare gibi bir CDN (Content Delivery Network) servisi entegre edilmelidir.
Load Balancer arkasındaki mikroservislerin istemci (client) gercek IP adreslerini gorememesi
Application Load Balancer (ALB) veya Reverse Proxy arkasinda X-Forwarded-For HTTP basliklarinin (header) iletilmemesi veya loglanmamasi.
Web sunucu erisim loglari (Access logs) incelenerek gelen IP adresleri kontrol edilir.
Load Balancer yapilandirmasinda proxy protokolleri aktif edilmeli ve uygulama sunuculari X-Forwarded-For header'ini okuyacak sekilde duzenlenmelidir.
Bulut ag altyapisinda DNS cozumleme (Resolution) hatalari nedeniyle servislerin birbirine ulasamamasi
Internal DNS sunucularinda (Route 53 Resolver vb.) zone yapilandirma hatalari ve istek limitlerinin asilmasi.
Nslookup ve dig komutlari ile ic agda DNS sorgu yanit sureleri ve hata oranlari olculur.
DNS cache sureleri optimize edilmeli, ozel DNS resolver altyapisi olceklendirilmelidir.
Bulut ortaminda mikroservisler arasi iletisimde sertifika suresinin dolmasi nedeniyle baglanti hatalari
mTLS (Mutual TLS) icin kullanilan dahili SSL/TLS sertifikalarinin otomatik yenileme mekanizmasinin calismamasi.
Sertifika bitis tarihleri ve servis arasi giden TLS el sikisma (Handshake) loglari incelenir.
Cert-manager gibi otomatik sertifika yonetim araclari entegre edilmeli ve uyari alarmlari kurulmalidir.
Bulut kaynaklarina erisim saglayan IAM kullanici anahtarlarinin (Access Keys) disariya sizmasi
Gelistiricilerin gizli anahtarlari kaynak kod deposuna (GitHub vb.) acik olarak commit etmesi.
Bulut saglayici guvenlik tarama araclari ve git commit gecmisi taranir.
Sizdirilan anahtarlar derhal iptal edilmeli, Vault veya Secrets Manager gibi guvenli depolama cozumlerine gecilmelidir.
Asiri yetkilendirme (Over-privileged) nedeniyle bir sizonlan uygulama sunucusunun tum bulut veritabanlarini ele gecirmesi
IAM rollerine (Roles) 'AdministratorAccess' veya cok genis izinler atanmasi.
IAM Policy analiz araclari (IAM Access Analyzer) ile rollerin yetki kapsamı taranir.
En az yetki prensibi (Principle of Least Privilege) uygulanarak roller daraltilmali ve sadece gerekli kaynaklara izin verilmelidir.
Reklam & Pazarlama Fikir Havuzu
İşletmenizin marka değerini artıracak, fiziksel ve dijital reklam stratejileri.
Tasarım İlham Merkezi
Kurumsal Kimlik & Tasarım Örnekleri
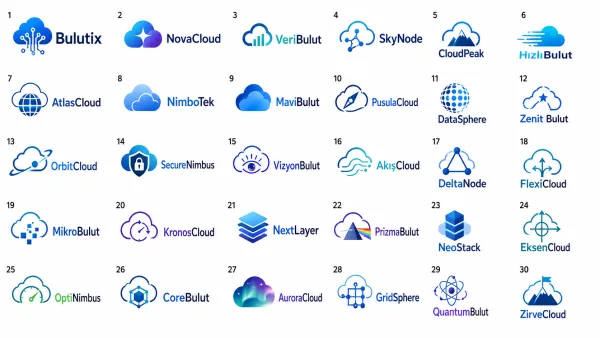
Logo Tasarım Örnekleri
Bulut Bilişim Hizmetleri Logosunda Dikkat Edilmesi Gerekenler
Logo tasarım rehber kriterleri analiz ediliyor...
Bulut Bilişim Hizmetleri İçin İhtiyacınız Olabilecek Çözümler
Aşağıdaki listeden işletmeniz için gereken hizmetleri kutucukları işaretleyerek seçin veya tümünü seçin; tek tıkla size özel toplu teklif talebi oluşturun.
Mat Siyah Lazer Oyma Ağır Çelik NFC Kartvizit (Canlı Sunucu Durumu & Portfolyo Linkli)
CTO ve sistem yöneticileriyle yapılan görüşmelerde güven uyandıran, tek dokunuşla altyapı SLA garantisini açan çelik kart.
Mavi LED Arkadan Aydınlatmalı Paslanmaz Çelik Tier III Veri Merkezi Tabelası
7/24 kesintisiz veri saklayan veri merkezleri ve bulut sağlayıcıları için kurumsal güvenlik ve siber güç yansıtan tabela.
Özel Dokulu Siyah Bristol Varak Logolu ISO 27001 Bulut Güvenlik Sözleşme Klasörü
Holdinglere ve bankalara %99.99 uptime garantili bulut sunucu ve felaket kurtarma (DR) sözleşmelerini sunan klasör.
SaaS, IaaS & PaaS Bulut Mimarisi Şemalı Lüks Kurumsal Teknoloji Kataloğu
Şirketlerin dijital dönüşümünde maliyet tasarrufu ve yedeklilik planlarını açıklayan kuşe baskılı teknoloji kitapçığı.
FM200 Gazlı Söndürme & Yetkisiz Giriş Yasak Reflektif Sistem Odası Panoları
Sunucu odalarında manyetik kilitler ve gazlı yangın söndürme sistemleri etrafında personeli koruyan yüksek teknoloji levhaları.
Logo Baskılı Laptop Kılıfı, Akıllı Termos & Kablosuz Şarj Cihazı Hediye Kiti
Yazılımcı ve sistem mühendislerinin teknoloji etkinliklerinde severek kullandığı lüks marka tanıtım kiti.
Kaldırıldığında Kasa Üzerinde "VOID" İzi Bırakan Veri Güvenlik Etiketleri
Fiziksel sunucuların ve disk yuvalarının izinsiz açılmasını önleyen, açıldığında kendini imha eden etiket.
CPU, RAM ve Disk Seçimli Anlık Bulut Sunucu Fiyat Teklif & Konfigüratör Portalı
Müşterilerin ihtiyaç duydukları sunucu kaynaklarını seçip anında aylık/yıllık bulut maliyeti çıkaracağı dijital modül.
Çelik NFC Kartvizitler, SLA Sözleşme Dosyaları, Veri Merkezi Tabelası & VOID Donanım Mühürleri
Bulut sağlayıcıları ve veri merkezleri için kurumsal güveni ve teknolojik üstünlüğü kanıtlayan uçtan uca set.
Sektörel Hesaplama ve Araç Rehberleri
Bu sektör için özel olarak geliştirilmiş ücretsiz SEO ve hesaplama araçlarıBu Sektörde Başarıya Ulaşın
Markanıza ait profesyonel tasarım, web sitesi, mobil uygulama ve pazarlama süreçlerinde birlikte çalışalım.
Bizimle İletişime Geçin