 TÜRKİYE'NİN EN KAPSAMLI İŞ & İŞLETME VERİ MERKEZİ
Siber Güvenlik Ve Veri Koruma Hizmetleri
Başlangıç Rehberi
Bu Sektör Nedir?
Siber güvenlik ve veri koruma sektörü, dijitalleşen dünyada kurumsal varlıkların ve kişisel verilerin siber tehditlere karşı korunmasını sağlayan kritik bir alandır. Bu sektör, gelişmiş teknolojik altyapılar ve uzman analitik yaklaşımlarla veri ihlallerini önlemeyi ve iş sürekliliğini garanti altına almayı hedefler. KVKK ve GDPR gibi yasal düzenlemelere uyum süreçlerini yöneterek işletmelerin hukuki risklerini minimize eder. Stratejik güvenlik mimarileri oluşturarak proaktif bir savunma kalkanı sağlar. Günümüzün karmaşık siber saldırılarına karşı en güncel savunma mekanizmalarını sunan profesyonel bir hizmet alanıdır.
Kimler İçin Uygun?
Finansal hizmetler sunan bankalar ve ödeme kuruluşları, müşteri verisi yoğun olan e-ticaret platformları, sağlık verisi işleyen hastaneler ve klinikler hedef kitlenin merkezinde yer alır. Ayrıca, KVKK uyumluluğu zorunlu olan orta ve büyük ölçekli kurumsal şirketler ile kritik altyapı hizmeti veren kamu kurumları önemli birer müşteridir. Yazılım geliştirme süreçlerinde güvenlik açığı riski taşıyan teknoloji firmaları ve bulut bilişim hizmeti alan işletmeler de bu hizmetlere ihtiyaç duyar. Hukuki süreçlerini dijitalleştiren avukatlık büroları ve veri işleme kapasitesi yüksek olan eğitim kurumları da potansiyel pazar kesimini oluşturur.
İş Modeli Nasıl Çalışır?
Gelir modeli, yıllık abonelik tabanlı güvenlik yazılımı lisanslaması, periyodik sızma testleri (pentest) ve danışmanlık ücretleri üzerine kuruludur. Ana faaliyetler arasında ağ güvenliği izleme, veri şifreleme çözümleri, olay müdahale yönetimi ve KVKK uyum denetimleri yer alır. Değer önerisi, müşterilerin siber saldırılar sonucu oluşabilecek finansal ve itibari kayıplarını önleyerek operasyonel güveni tesis etmektir. Ayrıca, 7/24 aktif izleme hizmetleri ile tehditlerin anlık tespiti ve bertaraf edilmesi sağlanır. Eğitim ve farkındalık programları ile kurum içi insan kaynaklı risklerin azaltılması da ek bir gelir kalemidir.
Fiziksel Alan İhtiyaçları
Siber güvenlik operasyon merkezleri (SOC) için yüksek güvenlikli, erişim kontrollü ve kesintisiz enerji altyapısına sahip ofis alanları gereklidir. Konum olarak fiber optik altyapının güçlü olduğu teknoparklar veya merkezi iş bölgeleri tercih edilmelidir. Fiziksel alan, sunucu odaları için iklimlendirme ve yangın söndürme sistemleri ile donatılmış olmalıdır. Minimum 100-150 metrekarelik bir alan, operasyonel ekip ve teknik altyapı için yeterli başlangıç kapasitesini sunar. Ziyaretçi kabulü için ayrı bir alan ve gizlilik gerektiren toplantılar için ses yalıtımlı görüşme odaları bulunmalıdır.
Personel İhtiyaçları
Kadroda en az bir adet Kıdemli Siber Güvenlik Mimarı, ağ güvenliği uzmanları ve sızma testi (pentest) uzmanları bulunmalıdır. Veri koruma süreçlerini yönetmek üzere KVKK uyum danışmanı veya hukuk birimi ile koordineli çalışacak bir veri sorumlusu gereklidir. Olay müdahale süreçlerini yönetmek için 7/24 vardiyalı çalışabilecek SOC analistleri istihdam edilmelidir. Teknik ekibin yanı sıra, müşteri ilişkilerini yönetecek ve teknik süreçleri raporlayacak bir proje yöneticisi kadroda yer almalıdır. Tüm personel, güncel siber tehditler konusunda sertifikalı ve sürekli eğitime açık uzmanlardan oluşmalıdır.
Başlangıç İpuçları
Niş Alan Belirleme
Genel siber güvenlik yerine KVKK uyumluluğu, IoT güvenliği veya bulut altyapı denetimi gibi spesifik bir alana odaklanarak uzmanlığınızı kanıtlayın.
Sertifikasyon Süreci
ISO 27001, CISSP veya CISM gibi uluslararası geçerliliği olan sertifikaları alarak kurumsal müşteriler nezdinde güvenilirliğinizi artırın.
Sürekli İzleme Hizmeti (SOC)
Müşterilerinize sadece kurulum değil, 7/24 tehdit avcılığı ve izleme hizmeti sunarak düzenli gelir modeli oluşturun.
Etik Hackerlık Testleri
Sızma testlerini (pentest) raporlarken sadece zafiyetleri değil, bu zafiyetlerin iş süreçlerine etkisini ve çözüm maliyetlerini de detaylandırın.
KVKK ve GDPR Uyumu
Hukuki danışmanlarla iş birliği yaparak teknik çözümlerinizi yasal mevzuatla entegre edin, böylece müşterilerinize uçtan uca uyum hizmeti sunun.
Otomasyon Araçları
Güvenlik açıklarını taramak için açık kaynaklı veya lisanslı otomasyon araçlarını kullanarak operasyonel verimliliğinizi maksimize edin.
Eğitim ve Farkındalık
Teknik olmayan personel için siber güvenlik farkındalık eğitimleri düzenleyerek, en zayıf halka olan 'insan faktörü'nü güçlendirin.
Sıfır Güven (Zero Trust) Mimarisi
Müşterilerinize geleneksel çevre güvenliği yerine, her erişim talebinin doğrulandığı 'Sıfır Güven' prensibini temel alan projeler önerin.
Felaket Kurtarma Planları
Siber saldırı sonrası iş sürekliliğini sağlamak için yedekleme ve felaket kurtarma senaryolarını mutlaka hizmet portföyünüze ekleyin.
Sektörel Regülasyonlar
Finans, sağlık veya e-ticaret gibi regülasyona tabi sektörlerin özel güvenlik standartlarını (PCI-DSS, HIPAA vb.) derinlemesine öğrenin.
Şeffaf Raporlama
Teknik jargon içermeyen, yönetici özetleri içeren ve risk seviyelerini görselleştiren raporlar sunarak müşteri memnuniyetini artırın.
Sigorta İş Birlikleri
Siber risk sigortası sunan sigorta şirketleriyle ortaklık kurarak, müşterilerinizin risk transferi süreçlerinde çözüm ortağı olun.
Güncel Tehdit İstihbaratı
Global siber tehdit istihbaratlarını takip ederek, müşterilerinizi henüz saldırıya uğramadan proaktif olarak uyarın.
Bulut Güvenliği
AWS, Azure veya Google Cloud gibi platformlarda yapılandırma hatalarını önlemeye yönelik denetim hizmetleri geliştirin.
Etik ve Gizlilik Sözleşmeleri
Müşteri verileriyle çalışacağınız için çok sıkı gizlilik sözleşmeleri (NDA) hazırlayın ve veri işleme süreçlerinizi şeffaf tutun.
Mesleki Bilgi ve Referans Merkezi
Sektörel mesleki standartlar, parametreler ve referans rehberleri.
Kimlik ve Erişim Yönetimi
Active Directory Shadow Admin Tespiti ve Temizliği
Shadow Admin hesaplarını tespit etmek için BloodHound gibi araçlarla 'GetChanges' veya 'GenericAll' gibi kritik izinlere sahip, ancak yetkili gruplarda görünmeyen kullanıcıları analiz edin. Tespit edilen hesapların yetkilerini 'Least Privilege' prensibine göre daraltın ve bu hesapları PAM (Privileged Access Management) çözümleri altına alarak izlenebilir kılın. Süreci otomatize etmek için düzenli olarak ACL (Access Control List) denetimleri gerçekleştirin ve yetki artışlarını tetikleyen nesne değişikliklerini SIEM üzerinde korelasyon kuralı ile alarm mekanizmasına bağlayın.
Siber Risk Değerlendirme Analizi
Kurumsal sistemlerde risk seviyesi, varlık önemi ve güvenlik kriterlerine göre öncelikli aksiyon önerileri oluşturur.
Hesaplanan Sonuçlar
Siber Güvenlik Ekip Kapasite Hesaplayıcı
Güvenlik analisti, izleme ekibi ve operasyon sürelerine göre hizmet kapasitesini hesaplar.
| Kaynak Anahtarı | Kaynak Adı | Miktar/Adet | Kapasite Modu | İşlem Süresi (Dk) | Birim Kapasite (Adet/Sa) | Throughput Kısıtı mı? |
|---|
Hesaplanan Sonuçlar
Veri Yedekleme Kapasite Hesaplayıcı
Veri miktarı, büyüme oranı ve saklama süresine göre gerekli depolama kapasitesini hesaplar.
Hesaplanan Sonuçlar
Log Saklama Süresi Hesaplayıcı
Sistem log hacmi, günlük üretim miktarı ve depolama alanına göre saklama süresini analiz eder.
Hesaplanan Sonuçlar
Siber Güvenlik Politika Dokümanı Okunabilirlik Analizi
Güvenlik politikaları, prosedür dokümanları ve kullanıcı rehberlerinin okunabilirliğini analiz eder.
Hesaplanan Sonuçlar
Sunucu Güvenli Alan Planlayıcı
Sunucu odası veya güvenlik altyapısı yerleşimlerinde bakım ve erişim boşluklarını planlar.
Hesaplanan Sonuçlar
Siber Güvenlik Mimari Seçim Aracı
Kurumsal ihtiyaçlara göre güvenlik mimarisi, izleme yaklaşımı ve koruma seviyeleri için öneriler üretir.
Hesaplanan Sonuçlar
Standart Operasyonel İş Akışları
Sektör standartlarına uygun iş akış ve süreç adımları.
Tehdit Algılama ve Sınıflandırma
SIEM sisteminden gelen uyarıların kritiklik seviyesine göre analiz edilmesi ve olayın bir siber saldırı olup olmadığının doğrulanması.
Operasyonel Kontrol Listeleri
Günlük rutinleri tarayıcınızda saklanacak şekilde takip edin.
Günlük Güvenlik İzleme ve Log Analizi Rutini
%0Haftalık KVKK ve Veri Uyumluluk Denetimi
%0Siber Güvenlik İçerik Pazarlama Planı
%0Aylık Yedekleme ve Felaket Kurtarma Testi
%0Satış ve Müşteri İlişkileri Haftalık Takibi
%0Uç Nokta Güvenliği ve Yama Yönetimi Rutini
%0Siber Güvenlik Bülteni ve E-Posta Pazarlama Rutini
%0Erişim Yetkileri ve Kimlik Yönetimi Denetimi
%0Web Sitesi SEO ve İçerik Optimizasyon Rutini
%0Olay Müdahale ve Tehdit Avcılığı (Threat Hunting) Rutini
%0Sorun / Çözüm Kütüphanesi
Siber Güvenlik Ve Veri Koruma Hizmetleri sektöründe karşılaşılabilecek teknik ve operasyonel sorunlar için çözüm ve teşhis rehberi.
SOC (Güvenlik Operasyon Merkezi) Alarmlarında Yüksek Oranda False Positive (Yanlış Pozitif) Yoğunluğu
SIEM korelasyon kurallarının eşik değerlerinin (threshold) yeterince daraltılmamış olması ve standart kullanıcı davranışlarının zararlı aktivite olarak algılanması.
Son 30 güne ait incident (olay) loglarını inceleyerek kapanan alarmların operasyonel başarı oranını (true vs false positive) hesaplayın.
Korelasyon kurallarını makine öğrenmesi destekli davranışsal analiz (behavioral analytics) modelleriyle güncelleyin, istisna listelerini (whitelist) optimize edin.
Log Toplama (Log Forwarding) Altyapısında Agent Çökmesi Nedeniyle Kör Nokta Oluşumu
Kritik sunucular üzerinde çalışan SIEM log toplayıcı ajanlarının (agent) bellek sızıntısı (memory leak) nedeniyle kilitlenmesi veya servis dışı kalması.
Central log sunucusundan son 2 saat içinde log akışı kesilen (heartbeat uyarısı veren) host listesini sorgulayın.
Ajan yönetim araçlarıyla otomatik yeniden başlatma (auto-restart) betikleri kurun, agent sürüm güncellemelerini test ortamında doğrulayarak yayınlayın.
Tehdit Avcılığı (Threat Hunting) Süreçlerinde Veri Gölü (Data Lake) Sorgu Gecikmesi
Kurumsal log verilerinin uygun indeksleme yapılarına sahip olmaması ve büyük veri sorgularının (SIEM/EDR arama motorları) zaman aşımına uğraması.
Tehdit avcılığı hipotez testlerinde çalıştırılan KQL/SPL sorgularının CPU tüketimini ve yanıt sürelerini analiz edin.
Sık kullanılan log alanları için columnar (kolonsal) indeksleme stratejileri uygulayın, ham logları sıcak/soğuk (hot/cold) depolama katmanlarına ayırın.
EDR (Endpoint Detection and Response) Yazılımının Şirket İçi Eski Uygulamaları Engellemesi
EDR davranışsal engelleme (behavioral blocking) kurallarının legacy (eski) endüstriyel veya finansal yazılımların dll enjeksiyon rutinlerini zararlı sanması.
EDR konsolundaki karantina loglarını ve engellenen (blocked) süreçlerin imza/hash değerlerini inceleyin.
Özel istisna (exclusion) politikaları tanımlayın, legacy uygulamaları dijital olarak imzalayarak güvenilir yazılımlar listesine ekleyin.
SOAR (Security Orchestration, Automation, and Response) Playbook Entegrasyon Hatası
Güvenlik otomasyon platformunun (SOAR) üçüncü parti API'lerle (Firewall, EDR, Threat Intelligence) iletişim kurarken kimlik doğrulama token süresinin dolması.
SOAR entegrasyon loglarında API timeout ve 401 Unauthorized hata kodlarının frekansını kontrol edin.
API anahtarı ve OAuth2 token yenileme mekanizmalarını otomatikleştirin, bağlantı koptuğunda analiste bildirim düşen alarm tanımlayın.
Aktif Zaafiyet Taraması (Vulnerability Scanning) Sırasında Kritik Sunucuların Servis Dışı Kalması
Ağ zaafiyet tarayıcısının (Nessus/Qualys) agresif port ve servis tarama eklentilerinin (plugins) legacy donanımlarda bellek taşmasına (buffer overflow) yol açması.
Tarama yapılan IP bloklarındaki servis kesinti anlarındaki kernel çökme (kernel panic) veya servis durma loglarını inceleyin.
Üretim ortamındaki hassas sistemler için tarama politikalarında 'safe checks' (güvenli kontrol) modunu aktif edin, taramaları düşük yoğunluklu pencerelerde yapın.
Sızma Testi (Penetration Testing) Raporlarındaki Bulguların Geliştiriciler Tarafından Kapatılamaması
Güvenlik ekibi ile yazılım geliştirme (DevOps) ekibi arasında bulgu önceliklendirme ve teknik dil uyumsuzluğu yaşanması.
Geçmiş dönem sızma testi bulgularının ortalama kapatılma süresini (MTTR) departman bazlı inceleyin.
Bulguları CVSS skorlarına ve iş etkisine göre priyoriteize edin, zaafiyet yönetim sistemini Jira/Azure DevOps gibi task yönetim araçlarıyla entegre edin.
Web Uygulama Güvenlik Duvarı (WAF) Arkasındaki API'lerde False Negative Açıklar
WAF imza tabanlı kurallarının modern RESTful veya GraphQL API uç noktalarındaki iş mantığı (business logic) zaafiyetlerini yakalayamaması.
API endpoint'lerinde yetki sızıntısı (BOLA/BFLA) testleri ve manuel penetration test sonuçlarını karşılaştırın.
API güvenlik geçitlerine (API Gateway) özel negatif güvenlik modelleri entegre edin, kaynak kod incelemesi (SAST) süreçlerini CI/CD pipeline'a dahil edin.
İç Ağ Sızma Testlerinde Lateral Movement (Yanal Hareket) Engelleme Zorluğu
Kurumsal iç ağda (LAN) düz (flat) ağ mimarisinin kullanılması ve bilgisayarlar/sunucular arası port izolasyonunun bulunmaması.
İç ağ taramalarında SMB, RPC ve RDP protokollerinin tüm subnet'ler arasında açık olup olmadığını test edin.
Ağ mikro-segmentasyonu (Micro-segmentation) uygulayın, istemciden istemciye (client-to-client) iletişimleri firewall seviyesinde bloklayın.
Sosyal Mühendislik ve Oltalama (Phishing) Simülasyonlarında Düşük Personel Farkındalık Oranı
Kurum çalışanlarının kimlik avı (phishing) saldırı vektörlerine karşı düzenli ve pratik eğitimler almamış olması.
Periyodik yapılan oltalama testlerinde sahte linke tıklama veya şifre girme istatistiklerini departman bazlı analiz edin.
Çalışanlara periyodik ve etkileşimli siber güvenlik farkındalık eğitimleri verin, tıklama yapan personele anında mikro-eğitim tetikleyin.
Aktif Dizin (Active Directory - AD) Yetki Yükseltme ve Shadow Admin Tespiti
Zaman içinde IT yöneticilerinin geçici yetki vermesi ve bu yetkilerin (Domain Admin hakları) geri alınmayarak unutulması.
BloodHound veya benzeri AD analizi araçlarıyla etki alanındaki zararlı yetki yollarını (attack paths) tarayın.
En az yetki prensibine (Least Privilege) geçin, ayrıcalıklı erişim yönetim (PAM) çözümleri kurarak admin hesaplarını kasa (vault) sistemine alın.
Çok Faktörlü Kimlik Doğrulama (MFA) Bypass ve Legacy Protokol Açıkları
MFA korumalı sistemlerde IMAP, POP3 veya SMTP gibi eski (legacy) protokollerin kapatılmamış olması nedeniyle oltalama saldırılarının MFA'yı aşması.
Azure AD / Entra ID oturum açma loglarında legacy protokol kullanan istemcileri filtreleyin.
Legacy kimlik doğrulama protokollerini tamamen devre dışı bırakın, phishing dirençli MFA (FIDO2 / Donanım Anahtarları) standartlarını zorunlu kılın.
Reklam & Pazarlama Fikir Havuzu
İşletmenizin marka değerini artıracak, fiziksel ve dijital reklam stratejileri.
Tasarım İlham Merkezi
Kurumsal Kimlik & Tasarım Örnekleri
Logo Tasarım Örnekleri
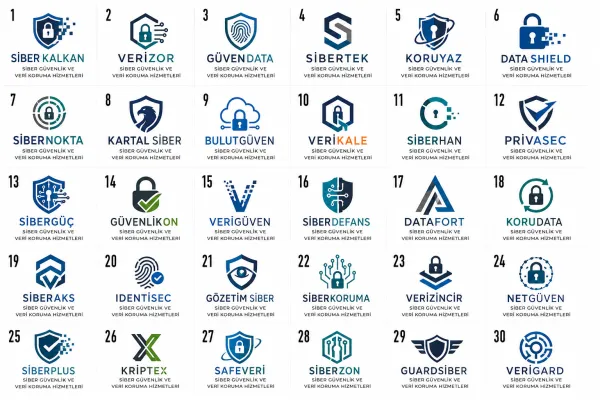
Siber Güvenlik Ve Veri Koruma Hizmetleri Logosunda Dikkat Edilmesi Gerekenler
Logo tasarım rehber kriterleri analiz ediliyor...
Siber Güvenlik Ve Veri Koruma Hizmetleri İçin İhtiyacınız Olabilecek Çözümler
Aşağıdaki listeden işletmeniz için gereken hizmetleri kutucukları işaretleyerek seçin veya tümünü seçin; tek tıkla size özel toplu teklif talebi oluşturun.
IP Sayısı, Web Uygulama & 7/24 SOC Yönetilen Güvenlik Hizmeti Portalı
Şirket büyüklüğüne göre siber güvenlik açığı taraması, sızma testi adam/gün maliyeti ve KVKK teknik tedbir paketini hesaplayan portal.
3D Fidye Yazılım (Ransomware) Girişimi, EDR Engellemesi & Şifre Çözüm Simülasyonu
Zararlı e-postadaki virüsün ağa yayılmaya çalışırken EDR ve yapay zeka firewall tarafından milisaniyede izole edilişini anlatan 3D video.
TSE Onaylı A Seviye Pentest Firması & ISO 27001 BGYS Doğrulama Pasaportu (DPP)
Denetçilerin sertifikasyonlarını (CEH, OSCP), tamamlanan sızma testi rapor özetini karekodla üçüncü taraflara sunan güven pasaportu.
Siber Ağ Düğümleri Motifli Füme Paslanmaz & Matris Yeşili LED Tabela
Dijital kalkan ve veri koruma hissi uyandıran, gece neon yeşil siber ışık hatlarıyla parlayan yüksek teknolojili ofis tabelası.
NFC Çipli Donanımsal Şifreli Kartvizit & Doğrudan Ücretsiz Sızma Testi Talebi
BT yöneticilerine tek dokunuşla PGP genel anahtarı, acil durum ihbar hattı ve siber bülten kaydı sunan akıllı kartvizit.
"Monitörde Şifre Bırakmayınız", Temiz Masa Kuralı & Sosyal Mühendislik Panoları
Çalışanların şifrelerini post-it ile yapıştırmasını ve bilinmeyen USB bellekleri takmasını engelleyen şirket içi farkındalık panoları.
Sert Kapaklı Ciltli Olay Müdahale (IR), Tehdit Avcılığı & KVKK Uyum Kataloğu
Veri ihlali durumunda 72 saatlik bildirim sürecini, adli bilişim inceleme adımlarını anlatan lüks kuşe prestij kitabı.
Patronun Ağzından Mail Attılar! Gerçek Oltalama Saldırıları Video Paketi
Şirket çalışanlarının sahte fatura maillerine nasıl kandığını ve basit bir tıkla sistemin kilitlenişini anlatan eğitici video serisi.
Webcam Gizlilik Kapağı, Faraday Cüzdanı, Şifreli Metal Bellek & Çelik Termos
Kamera korsanlığını önleyen metal sürgülü webcam kapağı, RFID engelleyici deri cüzdan ve şifreli USB içeren VIP siber kit.
Sektörel Hesaplama ve Araç Rehberleri
Bu sektör için özel olarak geliştirilmiş ücretsiz SEO ve hesaplama araçlarıBu Sektörde Başarıya Ulaşın
Markanıza ait profesyonel tasarım, web sitesi, mobil uygulama ve pazarlama süreçlerinde birlikte çalışalım.
Bizimle İletişime Geçin