 TÜRKİYE'NİN EN KAPSAMLI İŞ & İŞLETME VERİ MERKEZİ
İmza Ve Yetkilendirme Sistemleri
Başlangıç Rehberi
Bu Sektör Nedir?
İmza ve yetkilendirme sistemleri, dijital dönüşümün merkezinde yer alarak kurumsal süreçlerin güvenliğini ve hukuki geçerliliğini sağlayan kritik bir teknoloji alanıdır. Elektronik imza, mobil onay mekanizmaları ve biyometrik doğrulama çözümleri ile iş akışlarını hızlandırarak operasyonel verimliliği maksimize eder. Bu sektör, kağıtsız ofis vizyonunu destekleyerek kurumlara zaman ve maliyet tasarrufu sunan stratejik bir altyapı hizmetidir. Yüksek güvenlik standartları ve yasal uyumluluk çerçevesinde, verinin bütünlüğünü ve tarafların kimlik doğruluğunu garanti altına alır. Günümüzün dijitalleşen dünyasında, güvenli işlem yapma ihtiyacını karşılayan en temel teknolojik katmanı oluşturmaktadır.
Kimler İçin Uygun?
Finans ve bankacılık sektörü, dijital sözleşme süreçlerini hızlandırmak isteyen hukuk büroları ve noterlikler hedef kitlenin başında gelir. Kamu kurumları, e-devlet entegrasyonları ve vatandaş odaklı hizmetlerde bu sistemleri yoğun olarak kullanmaktadır. E-ticaret platformları, müşteri onay süreçlerini ve satış sözleşmelerini güvenli kılmak için bu çözümlere ihtiyaç duyar. Sağlık sektörü, hasta kayıtları ve reçete onay süreçlerinde yetkilendirme sistemlerinden faydalanır. Ayrıca, büyük ölçekli holdingler ve kurumsal şirketler, iç operasyonel onay mekanizmalarını dijitalleştirmek için bu teknolojileri tercih eder. Sigorta şirketleri, poliçe onay ve hasar süreçlerinde bu sistemleri kullanarak operasyonel riskleri minimize eder. Lojistik ve tedarik zinciri yönetimi yapan firmalar, dijital irsaliye ve teslimat onay süreçlerinde bu çözümleri kullanır. Son olarak, yazılım geliştiriciler ve sistem entegratörleri, kendi platformlarına imza yetkinliği kazandırmak için bu sektörün çözüm ortaklarına ihtiyaç duyar.
İş Modeli Nasıl Çalışır?
Sektör, ağırlıklı olarak SaaS (Yazılım Hizmeti) modeli üzerinden abonelik ve işlem başına ücretlendirme yöntemleriyle gelir elde eder. Ana faaliyetler, güvenli imza altyapısının geliştirilmesi, yasal mevzuata uyum süreçlerinin yönetilmesi ve API entegrasyon hizmetlerinin sağlanmasıdır. Değer önerisi, işlemlerin hukuki geçerliliğini korurken, fiziksel evrak yükünü ortadan kaldırarak iş süreçlerini saniyeler mertebesine indirmektir. Kurumsal müşterilere özel özelleştirilmiş entegrasyon projeleri ve danışmanlık hizmetleri ek gelir kalemlerini oluşturur. Güvenlik sertifikasyonları ve veri merkezi barındırma hizmetleri, iş modelinin sürdürülebilirliğini sağlayan temel unsurlardır. Müşteri sadakati, yüksek güvenlik standartları ve kesintisiz teknik destek ile pekiştirilir. Ölçeklenebilir bulut altyapısı sayesinde, küçük işletmelerden büyük holdinglere kadar geniş bir yelpazeye hizmet sunulur. Ar-Ge yatırımları, sektördeki rekabet avantajını korumak için sürekli bir faaliyet olarak yürütülür.
Fiziksel Alan İhtiyaçları
İmza ve yetkilendirme sistemleri sektörü, fiziksel bir mağazadan ziyade yüksek güvenlikli veri merkezleri ve operasyonel ofisler gerektirir. Ofis alanı, yazılım geliştirme ekiplerinin verimli çalışabileceği, ergonomik ve teknolojik altyapısı güçlü bir lokasyonda olmalıdır. Veri güvenliği standartları (ISO 27001 vb.) gereği, fiziksel erişim kontrollerinin sıkı olduğu, modern bir çalışma ortamı tercih edilmelidir. Müşteri toplantıları için profesyonel bir toplantı odası ve sunum alanı yeterlidir; büyük bir showroom ihtiyacı bulunmamaktadır. Konum olarak teknoparklar veya merkezi iş bölgeleri, nitelikli iş gücüne erişim ve prestij açısından avantaj sağlar. Ofis büyüklüğü, personel sayısına bağlı olarak 100-200 metrekarelik bir alan başlangıç için yeterli olabilir. Sunucu odaları veya bulut altyapısı için gerekli olan yüksek hızlı internet ve yedekli enerji sistemleri, fiziksel alanın en kritik bileşenleridir. Çalışma ortamı, siber güvenlik operasyon merkezini (SOC) destekleyecek şekilde tasarlanmalıdır.
Personel İhtiyaçları
Teknik kadronun merkezinde, siber güvenlik uzmanları ve kriptografi konusunda deneyimli yazılım mühendisleri yer almalıdır. Sistem mimarları, yüksek erişilebilirlik ve ölçeklenebilirlik sağlayan altyapıların kurulmasından sorumludur. Hukuk danışmanları, elektronik imza kanunları ve KVKK uyumluluğu süreçlerini yönetmek için kritik öneme sahiptir. Satış ve iş geliştirme ekibi, kurumsal müşterilere çözüm odaklı yaklaşımlar sunabilecek teknik satış yetkinliğine sahip olmalıdır. Müşteri destek uzmanları, entegrasyon süreçlerinde teknik rehberlik sağlayacak düzeyde bilgi birikimine sahip olmalıdır. Proje yöneticileri, yazılım geliştirme süreçlerini ve müşteri entegrasyon takvimlerini koordine eder. Kalite güvence (QA) uzmanları, sistemin hatasız ve güvenli çalışmasını test etmekle görevlidir. İnsan kaynağı planlamasında, sürekli eğitim ve sertifikasyon süreçlerine önem verilerek personelin güncel güvenlik tehditlerine karşı donanımlı kalması sağlanmalıdır.
Başlangıç İpuçları
Yasal Uyum ve Sertifikasyon
5070 sayılı Elektronik İmza Kanunu ve ilgili yönetmeliklere tam uyum sağlayarak BTK nezdinde gerekli yetkilendirme süreçlerini en öncelikli iş planınız haline getirin.
Teknik Altyapı Güvenliği
HSM (Donanımsal Güvenlik Modülü) kullanımı ile kriptografik anahtarların fiziksel ve mantıksal güvenliğini en üst düzeyde tutun.
Birlikte Çalışabilirlik
Geliştirdiğiniz sistemin e-Devlet kapısı ve diğer kamu kurumlarının sistemleriyle entegre çalışabilir (interoperability) standartlarda olduğundan emin olun.
Kullanıcı Deneyimi (UX) Optimizasyonu
Karmaşık imza süreçlerini basitleştirmek için mobil uyumlu, tek tıkla imzalama veya biyometrik doğrulama gibi kullanıcı dostu arayüzler tasarlayın.
API Odaklı Mimari
Kurumsal müşterilerin kendi ERP veya CRM sistemlerine kolayca entegre edebilecekleri, dokümantasyonu güçlü ve esnek API'ler sunun.
Siber Güvenlik Denetimleri
Sisteminizi düzenli olarak sızma testlerine (pentest) tabi tutun ve ISO 27001 Bilgi Güvenliği Yönetim Sistemi sertifikasını alarak güvenilirliğinizi kanıtlayın.
Bulut ve Hibrit Çözümler
Müşterilerin ihtiyaçlarına göre hem yerinde (on-premise) hem de bulut tabanlı (SaaS) imza çözümleri sunarak pazar payınızı genişletin.
Zaman Damgası Entegrasyonu
İmzalanan verinin zaman bilgisinin doğruluğunu kanıtlamak için güvenilir bir zaman damgası sağlayıcısı ile iş birliği yapın.
Satış Sonrası Destek
Kurumsal müşteriler için 7/24 teknik destek ve hızlı çözüm üreten bir müşteri başarı ekibi kurun.
Sektörel Dikey Odaklanma
Bankacılık, hukuk veya lojistik gibi yüksek imza hacmine sahip sektörlere özel dikey çözümler geliştirerek rekabet avantajı sağlayın.
Veri Yedekleme ve Felaket Kurtarma
İş sürekliliğini sağlamak adına coğrafi olarak yedekli veri merkezleri ile çalışın ve felaket kurtarma planlarınızı düzenli test edin.
KVKK Uyumu
Kişisel verilerin işlenmesi ve saklanması süreçlerinde KVKK ve GDPR standartlarını eksiksiz uygulayarak yasal riskleri minimize edin.
Fiyatlandırma Modelleri
İşletmeler için ölçeklenebilir, işlem başına veya kullanıcı başına ücretlendirme modelleri geliştirerek giriş bariyerini düşürün.
Eğitim ve Farkındalık
Müşterilerinize e-imza ve yetkilendirme sistemlerinin yasal geçerliliği konusunda eğitimler vererek pazarın büyümesine katkıda bulunun.
Mesleki Bilgi ve Referans Merkezi
Sektörel mesleki standartlar, parametreler ve referans rehberleri.
Operasyonel Süreklilik
Dağıtık Mimaride İmza İşlemleri İçin Zaman Aşımı ve Hata Yönetimi
Mikroservis mimarilerinde dağıtık işlem (distributed transaction) bütünlüğünü korumak için 'circuit breaker' desenleri uygulanmalıdır. İmza servisleri arasında gerçekleşen asenkron işlemlerde, 'gateway timeout' hatalarını minimize etmek adına 'message queue' (mesaj kuyruğu) yapısı kullanılmalı ve her imza isteği için benzersiz bir 'correlation ID' atanmalıdır. Servis yanıt vermediğinde, işlemin yarım kalmaması için 'idempotency' (eşdeğerlik) anahtarları ile mükerrer imza talepleri engellenmeli ve işlem durumu 'polling' veya 'webhook' mekanizmalarıyla doğrulanmalıdır.
İmza Alanı Boyutlandırma Hesaplayıcı
Fiziksel imza alanları, kaşe bölgeleri ve belge üzerindeki kullanım alanlarını uygun oranlarda hesaplar.
Hesaplanan Sonuçlar
Yetki Belgesi İmza Bölüm Planlayıcı
Çok imzalı sözleşme, vekalet ve yetki belgelerinde imza bölümlerinin dengeli yerleşimini hesaplar.
Hesaplanan Sonuçlar
Dijital İmza Güvenlik Karar Asistanı
Elektronik imza, yetkilendirme yöntemi ve güvenlik gereksinimlerine göre uygun çözüm seçenekleri sunar.
Hesaplanan Sonuçlar
İmza Kartı ve Yetki Kartı Okunabilirlik Hesaplayıcı
Yetkili kişi kartları, kimlik kartları ve imza kartlarında metinlerin okunabilirlik mesafesini analiz eder.
Hesaplanan Sonuçlar
İmza Doğrulama Kod Alanı Hesaplayıcı
QR kod, doğrulama kodu ve dijital doğrulama alanlarının belge üzerinde kaplayacağı güvenli alanı hesaplar.
Hesaplanan Sonuçlar
Yetkilendirme Süreç Kapasite Hesaplayıcı
İmza onay süreçlerinde personel, çalışma süresi ve işlem yoğunluğuna göre kapasite analizi yapar.
| Kaynak Anahtarı | Kaynak Adı | Miktar/Adet | Kapasite Modu | İşlem Süresi (Dk) | Birim Kapasite (Adet/Sa) | Throughput Kısıtı mı? |
|---|
Hesaplanan Sonuçlar
İmza Belgesi Baskı Çözünürlük Hesaplayıcı
İmzalı belgelerin, kaşe alanlarının ve arşiv dokümanlarının dijital baskı kalitesini planlar.
Hesaplanan Sonuçlar
Standart Operasyonel İş Akışları
Sektör standartlarına uygun iş akış ve süreç adımları.
Kullanıcı Kimlik Doğrulama
Sisteme erişim sağlamak isteyen kullanıcının çok faktörlü kimlik doğrulama (MFA) yöntemleri ile doğrulanması.
Yetki Kontrolü (RBAC)
Kullanıcının sahip olduğu rol ve izinlerin, ilgili belgeyi imzalama yetkisiyle eşleşip eşleşmediğinin merkezi yetki matrisinden sorgulanması.
Operasyonel Kontrol Listeleri
Günlük rutinleri tarayıcınızda saklanacak şekilde takip edin.
Dijital İmza Platformu Günlük Sistem Sağlığı Kontrolü
%0Kurumsal Müşteri Onboarding ve Yetkilendirme Rutini
%0İmza Sistemleri İçerik Pazarlama Haftalık Planı
%0Güvenlik Denetimi ve Yetkilendirme İncelemesi
%0Pazarlama Kampanyası Performans Analizi
%0Sertifika ve Zaman Damgası Sunucu Bakım Rutini
%0B2B Satış Hunisi ve Lead Nurturing Takibi
%0API Entegrasyon ve Geliştirici Deneyimi Kontrolü
%0Sektörel Webinar ve Eğitim İçerik Planlaması
%0Kullanıcı Yetkilendirme ve Erişim Hakları Denetimi
%0Sorun / Çözüm Kütüphanesi
İmza Ve Yetkilendirme Sistemleri sektöründe karşılaşılabilecek teknik ve operasyonel sorunlar için çözüm ve teşhis rehberi.
Nitelikli Elektronik Sertifika (NES) Akıllı Kart PIN Blokajı ve Sürücü (Middleware) Uyumsuzlukları
Kullanıcının e-imza PIN kodunu ard arda yanlış girmesi nedeniyle akıllı kartın (smart card) bloke olması ve işletim sistemi güncellemeleri sonrası kart okuyucu sürücülerinin (PC/SC driver) çakışması.
Kart okuyucu yönetim yazılımı (AkisKartYonetimi vb.) açılarak kartın kilitli (locked/blocked) statüde olup olmadığı ve PUK kodu gereksinimi kontrol edilmelidir.
Bloke olan akıllı kart, E-İmza servis sağlayıcısının resmi PUK açma aracı veya güvenli mobil kimlik doğrulama adımlarıyla unblock edilmeli; güncel PKCS#11 kütüphaneleri yeniden yüklenmelidir.
Zaman Damgası (Time Stamping Authority - TSA) Sunucusu Senkronizasyon ve Yetki Hataları
ESIGN (5070 Sayılı Kanun) uyumlu zaman damgası sunucusunun NTP (Network Time Protocol) kaynaklarından kopması veya zaman damgası sertifikasının (TSA Certificate) süresinin dolması.
İmza atma işlemi sırasında dönen hata logları incelenmeli, TSA sunucusunun milisaniye bazlı saat sapması ve sertifika geçerlilik tarihi (Validity Period) denetlenmelidir.
TSA sunucusu atomik saat kaynaklı güvenilir NTP havuzlarına yeniden senkronize edilmeli, süresi dolan zaman damgası imzalama sertifikası yetkili KES (Kök Elektronik Sertifika) sağlayıcısından yenilenmelidir.
X.509 V3 Sertifika Zinciri (Certificate Chain) Doğrulama Hataları ve CRL/OCSP Erişimsizliği
İmza doğrulama (Validation) aşamasında, imzalayanın kök veya ara sertifika otoritesinin (CA) İptal Edilen Sertifika Listesine (CRL) veya Çevrimiçi Sertifika Durum Protokolü (OCSP) sunucusuna güvenlik duvarı (Firewall) engeli nedeniyle ulaşılamaması.
Ağ izleme araçları veyaopenssl komut satırı ile CRL/OCSP uç noktalarının (endpoints) HTTP/HTTPS erifişilebilirlik testleri yapılmalıdır.
Güvenlik duvarı kurallarında ilgili CA'nın CRL ve OCSP IP/domain adreslerine izin verilmeli, kurumsal proxy arkasındaki ortamlarda sertifika doğrulama önbellekleme (caching) mekanizmaları yapılandırılmalıdır.
Uzaktan İmza (Remote Signing) Sunucularında HSM (Hardware Security Module) Bağlantı Kopması
Yüksek hacimli bulut tabanlı imzalama servislerinde HSM cihazı ile uygulama sunucusu arasındaki PKCS#11 oturum limitlerinin dolması veya TLS bağlantı zaman aşımı.
HSM hata logları, slot durumları ve aktif PKCS#11 session (oturum) sayıları sistem yönetim konsolundan izlenmelidir.
HSM oturum havuzu (session pool) limitleri artırılmalı, keep-alive parametreleri optimize edilmeli ve donanımsal HSM kartlarında failover (yedekli) mimari devreye alınmalıdır.
PDF Belgelerinde PAdES (PDF Advanced Electronic Signatures) İmza Görseli ve Kriptografik Bütünlük Bozulması
İmzalanmış bir PDF belgesi üzerinde daha sonra form alanlarının doldurulması, sayfa eklenmesi veya üçüncü parti bir araçla optimizasyon yapılması nedeniyle imza mühür bütünlüğünün (integrity) bozulması.
PDF imza doğrulama yazılımında (örn. Adobe Acrobat veya e-İmza doğrulama araçları) 'Document has been altered' uyarı bayrağı kontrol edilmelidir.
Belge imzalanmadan önce son haline getirilmeli, imza atıldıktan sonra belgede hiçbir değişiklik yapılmamasına özen gösterilmeli; çoklu imza senaryolarında PAdES-LTV (Long Term Validation) standartları kullanılmalıdır.
Kurumsal Matris Yetkilendirmede Segregasyon (SoD - Segregation of Duties) Çatışmaları
Aynı kullanıcıya hem finansal işlem oluşturma (creator) hem de bu işlemi tek başına onaylama (approver) yetkisinin hatalı şekilde atanması.
İmza ve yetkilendirme matrisi (Authorization Matrix) rolleri, kullanıcı bazlı erişim yetkisi (Access Control List) denetim raporlarıyla karşılaştırılmalıdır.
SoD kuralları sisteme zorunlu kural olarak tanımlanmalı, kritik tutar sınır üzerindeki işlemler için 'Çift Onay' (Four-Eyes Principle) mekanizması aktifleştirilmelidir.
Paralel ve Seri Onay İş Akışlarında Deadlock (Kilitlenme) ve Gecikmeler
Çok aşamalı onay süreçlerinde (Workflow) onaycılardan birinin izinde veya sistem dışı olması durumunda iş akış motorunun (Workflow Engine) alternatif yönlendirme kuralını (Delegation/Escalation) tetiklememesi.
Bekleyen iş emirleri (Pending Tasks) kuyruğu ve iş akışı hata logları süreç yönetim panelinden taranmalıdır.
Sisteme dinamik vekalet (Delegation) modülleri eklenmeli, belirtilen süre (örn. 24 saat) içinde yanıt vermeyen onaycılar için otomatik eskalasyon kuralları tanımlanmalıdır.
İmza Süreçlerinde Yetki Devri (Delegation of Authority) Kötüye Kullanımı ve Audit Log Eksikliği
Yöneticilerin geçici yetki devirlerini süresiz veya denetimsiz şekilde alt kadrolara bırakması ve hangi işlemin hangi yetkiyle yapıldığının izlenememesi.
Yetki devir tablosu, devir tarihçesi ve yapılan işlemlerin log kayıtları denetim (audit) modülünden incelenmelidir.
Yetki devirlerine mutlaka bitiş tarihi (expiry date) zorunluluğu getirilmeli ve devredilen işlemlerin tüm loglarında asıl yetkili ile vekilin kimliği ayrı ayrı kaydedilmelidir.
Hiyerarşik Onay Limitlerinin Aşılması (Limit İhlali)
Finansal imza yetki matrisindeki tutar aralıklarının (örn. 100.000 TL üzeri çift imza) yazılım kurallarında hatalı tanımlanması nedeniyle alt yöneticilerin tek imza ile yüksek tutarlı sözleşmeleri onaylayabilmesi.
İmza sirküleri kuralları ile yazılım içerisindeki tutar limit limit eşikleri çapraz test edilmelidir.
Sistemdeki finansal limit motoru güncellenmeli, imza sirküleri versiyonları sistem yöneticisi onaylı olarak sisteme entegre edilmelidir.
Koşullu Onay (Conditional Approval) Senaryolarında Kural Motoru Çökmesi
Karmaşık iş kurallarının (örn. departman + bütçe kalemi + tedarikçi türü kombinasyonları) drools veya benzeri kural motorlarında (Rule Engine) sonsuz döngüye girmesi.
Kural motoru yürütme izleme (execution trace) logları ve bellek tüketim grafikleri incelenmelidir.
İş kuralları sadeleştirilmeli, kural motoru özyıkarım (recursion) limitleri konfigüre edilerek döngü koruması (cycle detection) sağlanmalıdır.
Kurumsal ERP/DYS Entegrasyonlarında OAuth2 Token Süresi ve İmza Kopması
Belge yönetim sistemi (DYS) veya ERP ile imza modülü arasındaki API iletişiminde Access Token süresinin dolması ve otomatik yenileme (Refresh Token) mekanizmasının hata vermesi.
API gateway logları ve HTTP 401 Unauthorized hata oranları izlenmelidir.
OAuth2 token ömürleri optimize edilmeli, güvenli refresh token akışları yeniden yapılandırılmalı ve API bağlantılarında mTLS (Mutual TLS) kullanılmalıdır.
Toplu İmzalama (Bulk Signing) API İsteklerinde Timeout ve Senkronizasyon Kaybı
Binlerce belgenin aynı anda API üzerinden imzalanmaya çalışılması sırasında HTTP bağlantı zaman aşımı (Gateway Timeout) yaşanması ve hangi belgenin imzalandığının belirsizleşmesi.
API sunucu thread havuzu durumları, kuyruk (queue) derinliği ve transaction logları incelenmelidir.
Senkron toplu imza istekleri asenkron mimariye (Asynchronous Message Queue - RabbitMQ/Kafka) dönüştürülmeli, callback (geri bildirim) mekanizmaları kurulmalıdır.
Reklam & Pazarlama Fikir Havuzu
İşletmenizin marka değerini artıracak, fiziksel ve dijital reklam stratejileri.
Tasarım İlham Merkezi
Kurumsal Kimlik & Tasarım Örnekleri
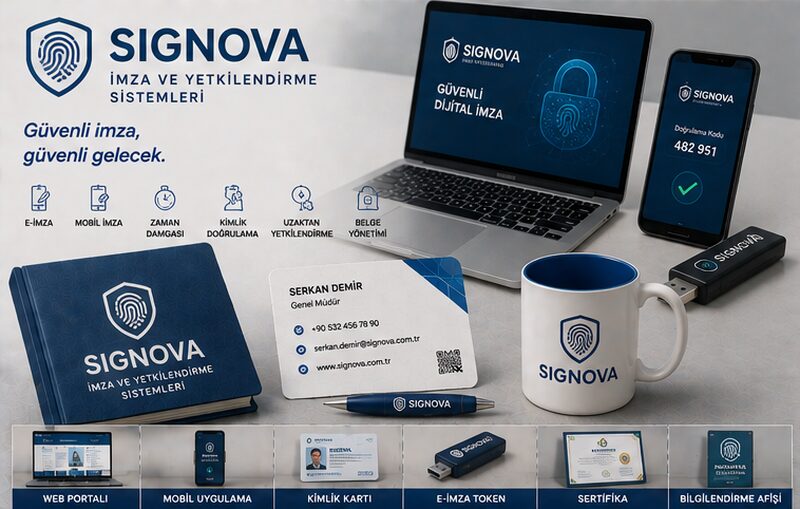
Logo Tasarım Örnekleri

İmza Ve Yetkilendirme Sistemleri Logosunda Dikkat Edilmesi Gerekenler
Logo tasarım rehber kriterleri analiz ediliyor...
Sektörel Hesaplama ve Araç Rehberleri
Bu sektör için özel olarak geliştirilmiş ücretsiz SEO ve hesaplama araçlarıBu Sektörde Başarıya Ulaşın
Markanıza ait profesyonel tasarım, web sitesi, mobil uygulama ve pazarlama süreçlerinde birlikte çalışalım.
Bizimle İletişime Geçin